
지금 이 순간 인터넷을 오가는 암호화된 데이터 중 일부는, 누군가 이미 몰래 복사해서 서버에 저장해두고 있을지 모른다. 지금은 못 풀어도 상관없다. 10년쯤 뒤 양자컴퓨터가 상용화되면 그때 한꺼번에 풀어보면 된다는 계산이다.
이걸 ‘하베스트 나우, 디크립트 레이터(harvest now, decrypt later)’ 공격이라고 부른다. 결제 데이터처럼 오래 가치가 유지되는 정보일수록 표적이 되기 쉽다.
이 위협에 가장 먼저, 가장 크게 반응한 나라가 지금의 중국인 것으로 보인다.
1~3편에서 살펴본 신경제 자산들, 그러니까 AI 모델과 로봇 공장, 슈퍼노드가 만들어내는 데이터도 결국 이 위협에서 자유롭지 않다.
열어볼 필요가 없는 암호, 일회일밀
중국이 붙든 개념은** ‘일회일밀(一次一密)’, 영어로는 원타임패드(One-Time Pad)라 부르는 암호 방식**이다. 메시지를 보낼 때마다 완전히 새로운 무작위 키를 한 번만 쓰고 버리는 방식인데, 이론적으로는 아무리 강력한 컴퓨터로도 풀 수 없다고 알려져 있다. 문제는 이 키를 안전하게 ‘나눠 갖는’ 방법이었다. 키를 전달하는 순간 도청당하면 의미가 없기 때문이다. 아무리 완벽한 암호라도 열쇠 전달 과정에서 새어나가면 소용없다는 뜻이다.
여기서** 양자키분배(QKD)**가 등장한다. QKD는 빛의 최소 단위인 광자에 정보를 실어 보내는 방식인데, 누군가 중간에서 몰래 들여다보려 하면 광자의 양자 상태 자체가 변해버린다. 도청 시도가 있었다는 사실을 수신자가 즉시 알아챌 수 있다는 뜻이다. 데이터를 직접 암호화하는 기술이 아니라, 암호키를 눈치채지 못하게 훔칠 수 없는 방식으로 나눠주는 기술인 셈이다.
정리하면 이렇다. 일회일밀은 ‘한 번 쓰고 버리는 완벽한 암호’라는 이론이고, QKD는 그 완벽한 암호에 쓸 열쇠를 아무도 몰래 가로챌 수 없게 나눠주는 실제 기술이다. 이론과 기술이 짝을 이뤄야만 실전에서 쓸 수 있는 구조인 셈이다.
묵자호에서 시작된 10년짜리 프로젝트
중국은 2016년 세계 최초로 양자통신 실험위성** ‘묵자(墨子)호’**를 쏘아 올렸다.
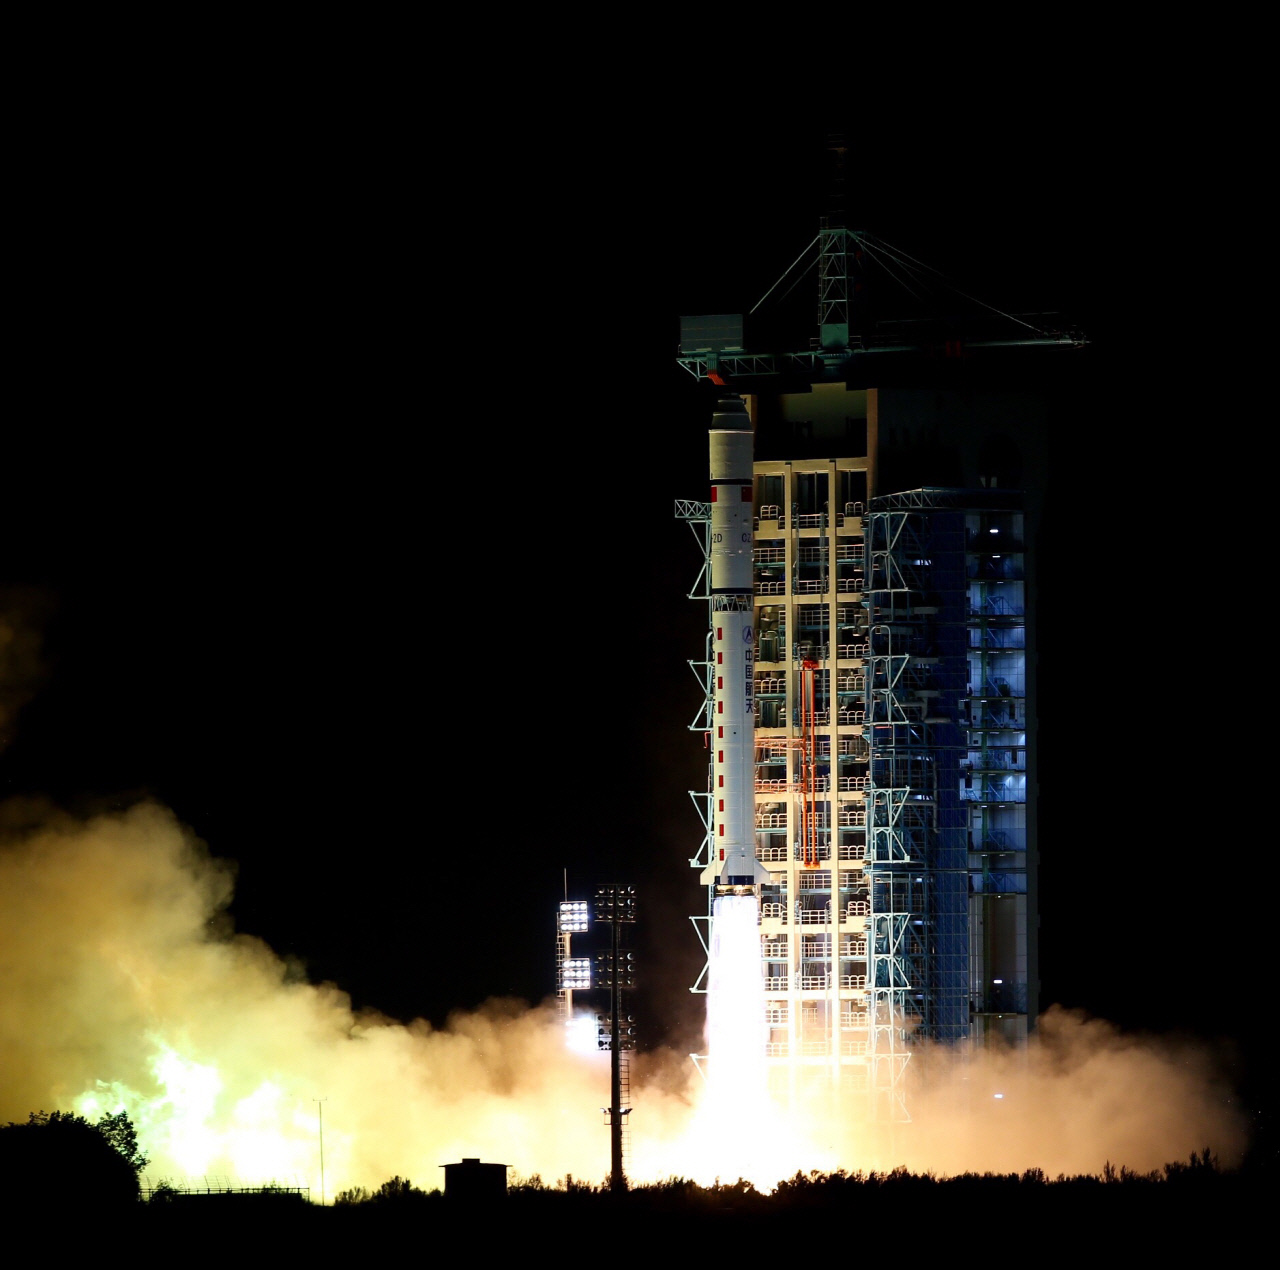
이듬해에는 베이징과 상하이를 잇는 2000킬로미터 길이의 양자통신 간선을 완성했는데, 32개의 ‘신뢰 노드(trusted node)‘를 중계소처럼 세워 구간별로 키를 다시 만들어 전달하는 방식이다.
광자는 광섬유를 오래 통과하면 흡수되거나 흩어져버리기 때문에, 장거리 통신을 위해 어쩔 수 없이 택한 구조다. 이 간선은 처음부터 정부기관과 은행을 잇는 데 쓰였다.
다만 이 신뢰 노드 구조에는 약점도 있다.
각 중계소는 양자 키를 한 번 일반적인(비양자) 신호로 바꿔서 다음 구간으로 넘겨야 하는데, 이론적으로는 그 중계소 지점에서 누군가 데이터를 가로챌 가능성이 남는다는 지적이다. 완벽한 보안이라기보다, 거리의 한계를 절충한 현실적인 타협에 가깝다.
2018년에는 묵자호를 이용해 베이징에서 7600킬로미터 떨어진 오스트리아 빈까지 대륙 간 양자암호통신에 성공했고, 75분 동안 화상회의를 하며 2기가바이트의 데이터를 주고받았다. 이 실험에는 중국과학원과 중국과학기술대, 오스트리아과학원 연구진이 함께 참여했다.
최근에는 비용을 더 낮추는 쪽으로 진화하고 있다. 지난해 공개된 초소형 위성 ‘지난-1’은 묵자호보다 10배 가볍고 45배 저렴한데, 이 위성으로 베이징에서 남아프리카공화국 스텔렌보스대학까지 양자 암호키를 전송하는 데 성공했다. 위성 하나로 지구 반대편까지 키를 실어나를 수 있다는 걸 확인한 셈이다. 위성 방식은 신뢰 노드를 여러 개 거칠 필요가 없다는 점에서, 광섬유 기반 간선의 약점을 보완하는 대안으로 주목받고 있다.
계산 속도에서도 한 걸음 더, 쭈충즈 3.0
통신 쪽만이 아니다. 계산 쪽에서도 진전이 있었다.
중국과학기술대학이 개발한 105큐비트 초전도 양자컴퓨터 ‘쭈충즈(祖沖之) 3.0’은 특정 연산에서 기존 최고 성능 슈퍼컴퓨터보다 1000조 배 빠른 속도를 보였다고 알려졌는데, 올해 3월에는 이 칩 기반 시스템이 연구실을 벗어나 실제 상업 서비스에 들어갔다. 허페이에 본사를 둔 중국전신양자그룹과 쿼텀씨텍이 공동으로 배치했다.
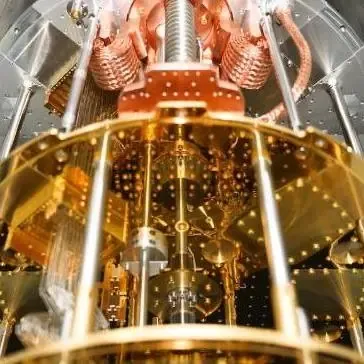
여기서 흥미로운 대목은, 이 발표가 통신 인프라(QKD)와 계산 인프라(양자컴퓨터)가 같은 나라에서 동시에 상용화 단계로 넘어가고 있다는 신호라는 점이다.
도청을 막는 기술과, 미래에 암호를 깨뜨릴지 모르는 기술이 한 나라 안에서 나란히 성숙해가는 모습이다. 창과 방패를 동시에 쥔 쪽이 시간이 지날수록 유리해지는 건 당연한 일이다.** 방패(QKD)를 먼저 깔아두고 창(양자컴퓨터)을 키우는 순서**로 보면, 스스로를 먼저 지킨 다음 상대의 방어를 뚫을 힘을 기르는 전략처럼 보이기도 한다.
상하이가 던진 양자 신호
이런 인프라가 실제로 어디에 쓰이는지 보여주는 최근 사례가 상하이에서 나왔다.
상하이 금융감독국은 지난 9월 은행·보험업계의 기술금융 효율을 높이기 위한 방안을 발표하면서, 양자컴퓨팅을 고도화된 계산 기술을 활용하는 영역으로 명시했다. 블록체인은 데이터 공유와 거래 기록 관리에, 사물인터넷은 현장 정보 수집에, 양자컴퓨팅은 복잡한 계산이 필요한 금융 업무에 배정하는 식으로 역할을 나눈 구조다.
특정 암호화폐 거래를 허용하는 조치는 아니고 아직 시범 단계에 가깝지만, 금융 당국이 공식 문서에 양자컴퓨팅을 언급했다는 것 자체가 의미 있다.
결제 데이터나 계좌 정보처럼 장기간 가치가 유지되는 금융 데이터야말로 하베스트 나우, 디크립트 레이터 공격의 최우선 표적이기 때문이다. 지금 이 데이터를 지키는 방식을 정해두지 않으면, 몇 년 뒤 훨씬 큰 비용을 치를 수 있다는 판단이 깔려 있는 셈이다.
이 발표가 나온 시점도 눈여겨볼 만하다. 블록체인·사물인터넷과 나란히 양자컴퓨팅이 언급됐다는 건, 중국 금융 당국이 이미 이 기술을 ‘언젠가 쓸 미래 기술’이 아니라** ‘지금 당장 역할을 배정해야 할 인프라’로 취급**하고 있다는 뜻으로 읽힌다.
중국은 왜 양자 보안을 지금 서두르나
1편에서 정부가 신질생산력에 재정을 쏟아붓는 걸 봤고,
2편에서 그 결과가 공장 로봇으로,
3편에서는 AI 모델과 슈퍼노드로 나타나는 걸 봤다.
4편에서 본 양자 인프라는 이 모든 것의 밑바탕에 깔리는 보안 계층에 가깝다. 아무리 좋은 AI 모델과 로봇 공장을 갖춰도, 그걸 움직이는 데이터가 미래의 어느 시점에 통째로 뚫려버리면 의미가 없다는 게 이 시리즈 전체를 관통하는 마지막 퍼즐이다.
중국이 묵자호부터 지난-1, 쭈충즈 3.0, 상하이의 금융 시범 방침까지 10년 가까이 이 영역에 꾸준히 투자해온 걸 보면, 이건 유행을 좇는 기술이 아니라 장기 보험에 가까운 투자로 보인다. 지금 당장 눈에 보이는 성과보다, 10년 뒤에도 지금 오가는 데이터가 안전하길 바라는 쪽에 돈을 걸고 있는 셈이다.
이 시리즈의 첫 네 편을 통해 본 그림은 결국 하나로 이어진다.
정부가 돈을 대고(1편), 그 돈이 공장의 로봇으로(2편), 다시 AI 모델과 슈퍼노드로(3편) 나타났으며, 이 모든 걸 오랫동안 안전하게 지킬 보안 계층(4편)까지 미리 깔아두고 있다.
다음 편에서는 이 화려한 성장의 반대편, 그러니까 대차대조표 불황과 청년실업 같은 중국 경제의 그늘을 들여다볼 참이다.