
プロローグ:トロイの木馬、あるいはデジタル救世主?
率直に話しましょう。2024年が私たちが「生成AI」という不思議なおもちゃの試作品を体験した年だったとすれば、
2025年は、そのAIがチャットウィンドウという狭い監獄を破り出て、企業システム全体を闊歩する「エージェンティックAI(Agentic AI)」の元年となるでしょう。
私たちはこれまでAIに「詩を書いて」と頼んでいましたが、今や命令の次元が異なります。
「先月の販売データを分析してマーケティング企画案を作成し、チームリーダーにSlackで報告した後、Jiraにチケットを生成して。」
しかし、この巨大な変化の渦の中で最も厄介な技術的難題は、まさに**「接続」**でした。
どんなに賢い頭脳(LLM)が用意されていても、会社のデータベースやメールサーバーのような「手足」に接続されなければ、ただおしゃべりなオウムに過ぎませんから。
この難題を解決するためにAnthropicが放った一手こそ、**Model Context Protocol(MCP)**です。
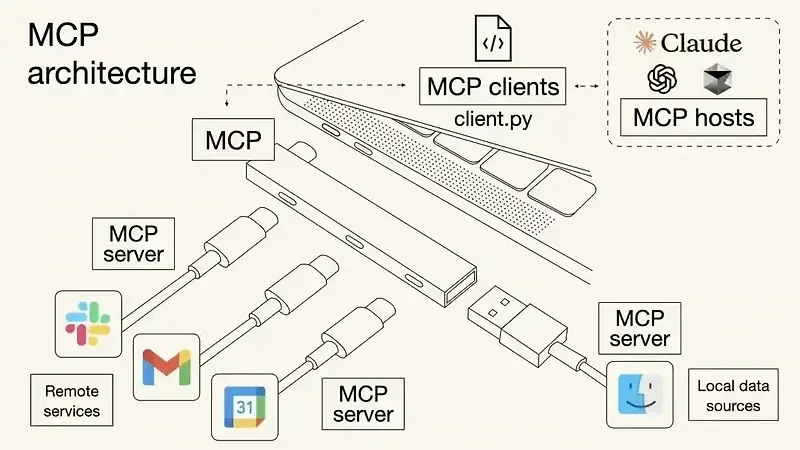
断片化されたデジタルツールを標準化された規格で繋げようという、一種のAI業界版「USB-C宣言」でした。
しかし、歴史は技術の標準化が常に権力の再編成へと繋がってきたことを証明しています。
クラウド帝国の絶対君主、**Amazon Web Services(AWS)**は、このオープンな標準を誰よりも早く、そして最も強力に受け入れました。
そして彼らは「Amazon Bedrock AgentCore」という巨大で快適な城を築き上げたのです。
この記事は問いたいのです。
AWSが提供するこの魅力的なサービスは、開発者を地獄のようなコーディングの沼から救い出す「ノアの方舟」でしょうか? それとも、企業のデータとAIの主権を永遠に依存させる「デジタル・ホテル・カリフォルニア」でしょうか?
今から、その革新の仮面の下に隠された技術的権力の力学を徹底的に暴いていきましょう。
1. 接続の革命:$M \times N$の地獄からUSB-Cの救済へ
1.1 断片化されたエコシステムと開発者たちの叫び
MCPが登場する前、AIエージェントを開発する現場は「デジタル肉体労働」の現場でした。
状況を仮定してみましょう。あなたの企業は3つのAIモデル(Claude 3.5、GPT-4o、Llama 3)をテストしています。
そして、これらのAIがアクセスしなければならない社内システムは5つ(Google Drive、Slack、PostgreSQL、Salesforce、Github)あります。
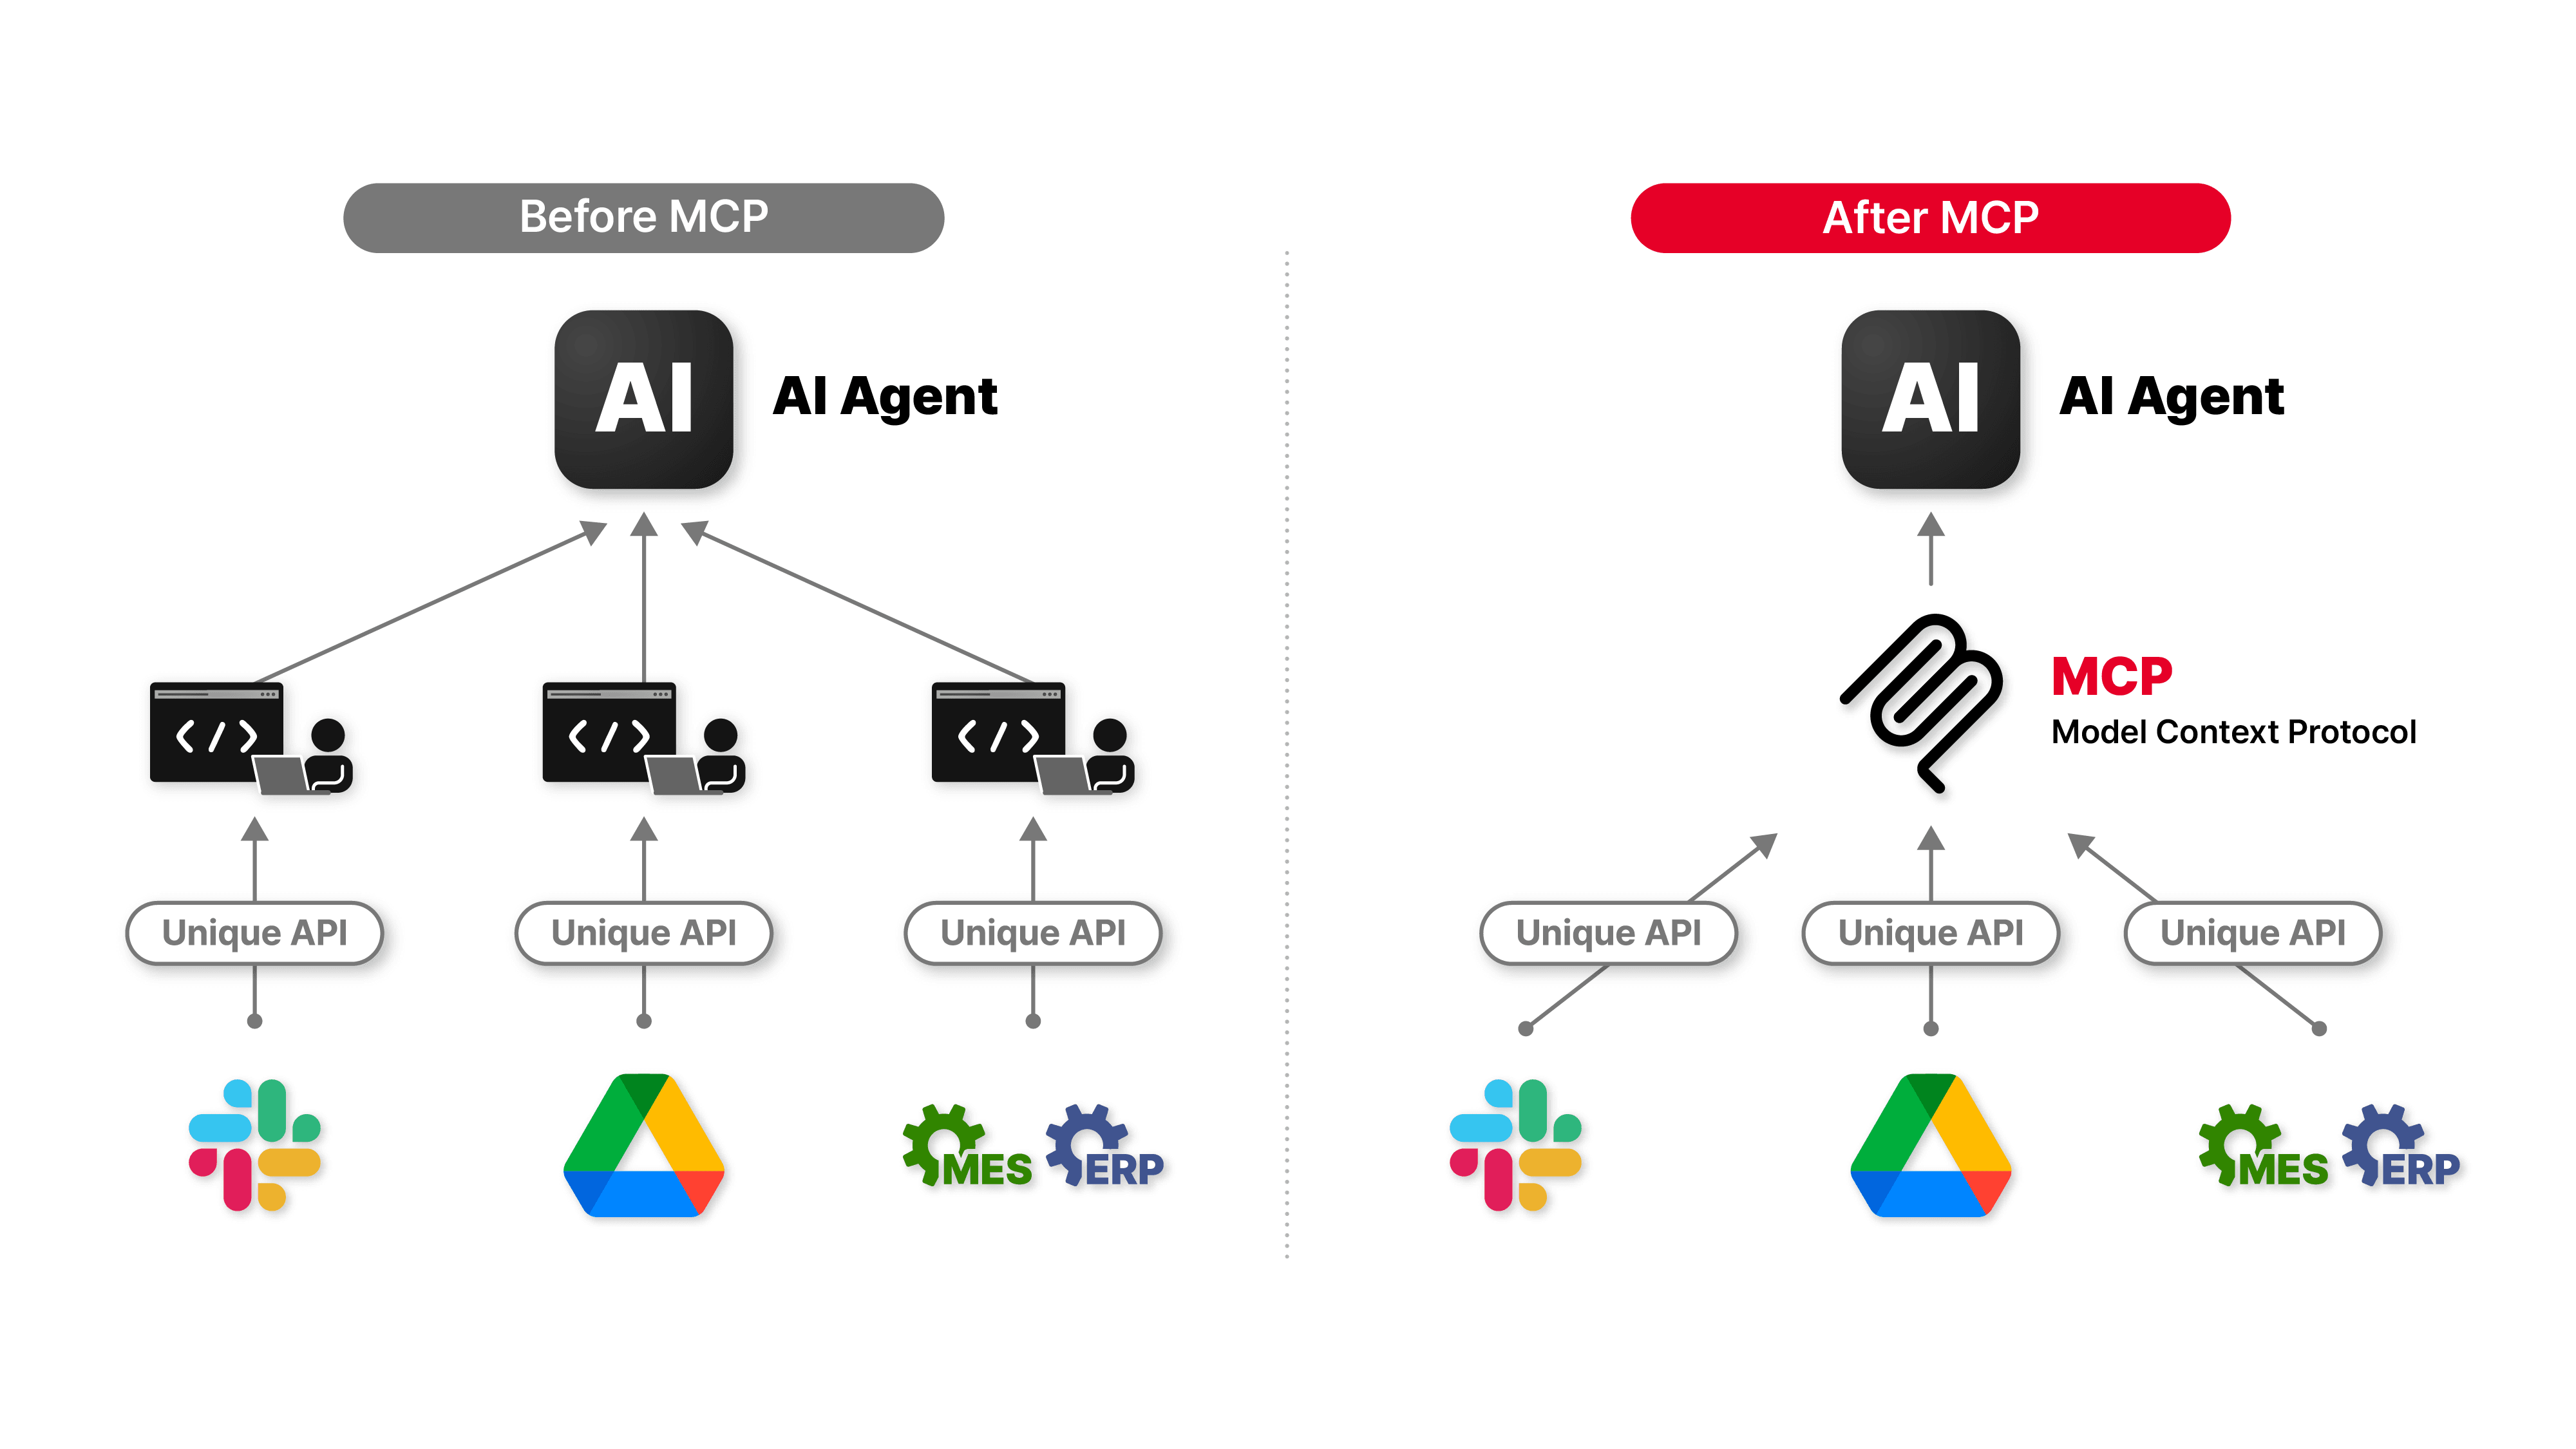
過去の方法では、開発者は合計15個($3 \\times 5$)の個別の統合パイプラインを構築する必要がありました。
- ClaudeがSlackを読み込むためのコード * GPT-4oがSlackを読み込むためのコード * Llama 3がSlackを読み込むためのコード…
これが、開発者を狂わせる悪名高い**$M \\times N$問題**です。
システムが一つ増えるたびに複雑度は指数関数的に爆発し、APIが少しでもアップデートされれば、全てのパイプラインを뜯り直さなければならないメンテナンスの悪夢が始まります。
1.2 MCP:AIのためのユニバーサルアダプターの誕生
Anthropicが提案したMCPは、この複雑な多対多(Many-to-Many)の関係を1対1の線形的な関係($M + N$)に単純化しました。
その原理は、私たちが毎日使うUSB-Cポートと全く同じです。
- 過去: マウス用(PS/2)、プリンター用(Parallel)、モニター用(VGA)のポートがそれぞれバラバラでした。 * 現在: 全ての機器はUSB-Cという規格一つに合わせれば良いのです。
MCPの世界でも同様です。
データ所有者(例:Slack)が自身のデータを「MCPサーバー」という標準規格で一度だけパッケージ化しておけば、MCPをサポートするどのAIモデルでも、別途コーディングなしに即座にそのデータを読み書きできるようになります。
1.3 MCPアーキテクチャの深層解剖:3拍子の調和
MCPが動作する方式は、単純なAPI呼び出しを超えています。
これはAIが「コンテキスト(Context)」を理解し、「行動(Action)」できるように設計された非常に洗練されたプロトコルなのです。
- MCP Host(ホスト): オーケストラの指揮者です。Claude DesktopアプリやCursorのようなIDEがこれに該当します。
- MCP Client(クライアント): 実際の通訳者です。ホスト内部で動作し、「あ、これはDB 조회が必要だな」と判断します。
- MCP Server(サーバー): 機能の提供者です。ローカルファイルやDBなどを包んでいる殻で、JSON-RPC 2.0という標準言語で会話します。
2. 野生の危険:オープンソースMCPが直面するセキュリティの沼
しかし、革新は常に危険を伴います。
誰でも自由に作成し、接続できるMCPの「開放性」は、エンタープライズ環境において深刻なセキュリティホール(Security Hole)になり得ます。
そして、AWSのようなクラウドベンダーが入り込む隙間がここにあります。
2.1 CVE-2025-6514:エージェントがハッカーの操り人形になる瞬間
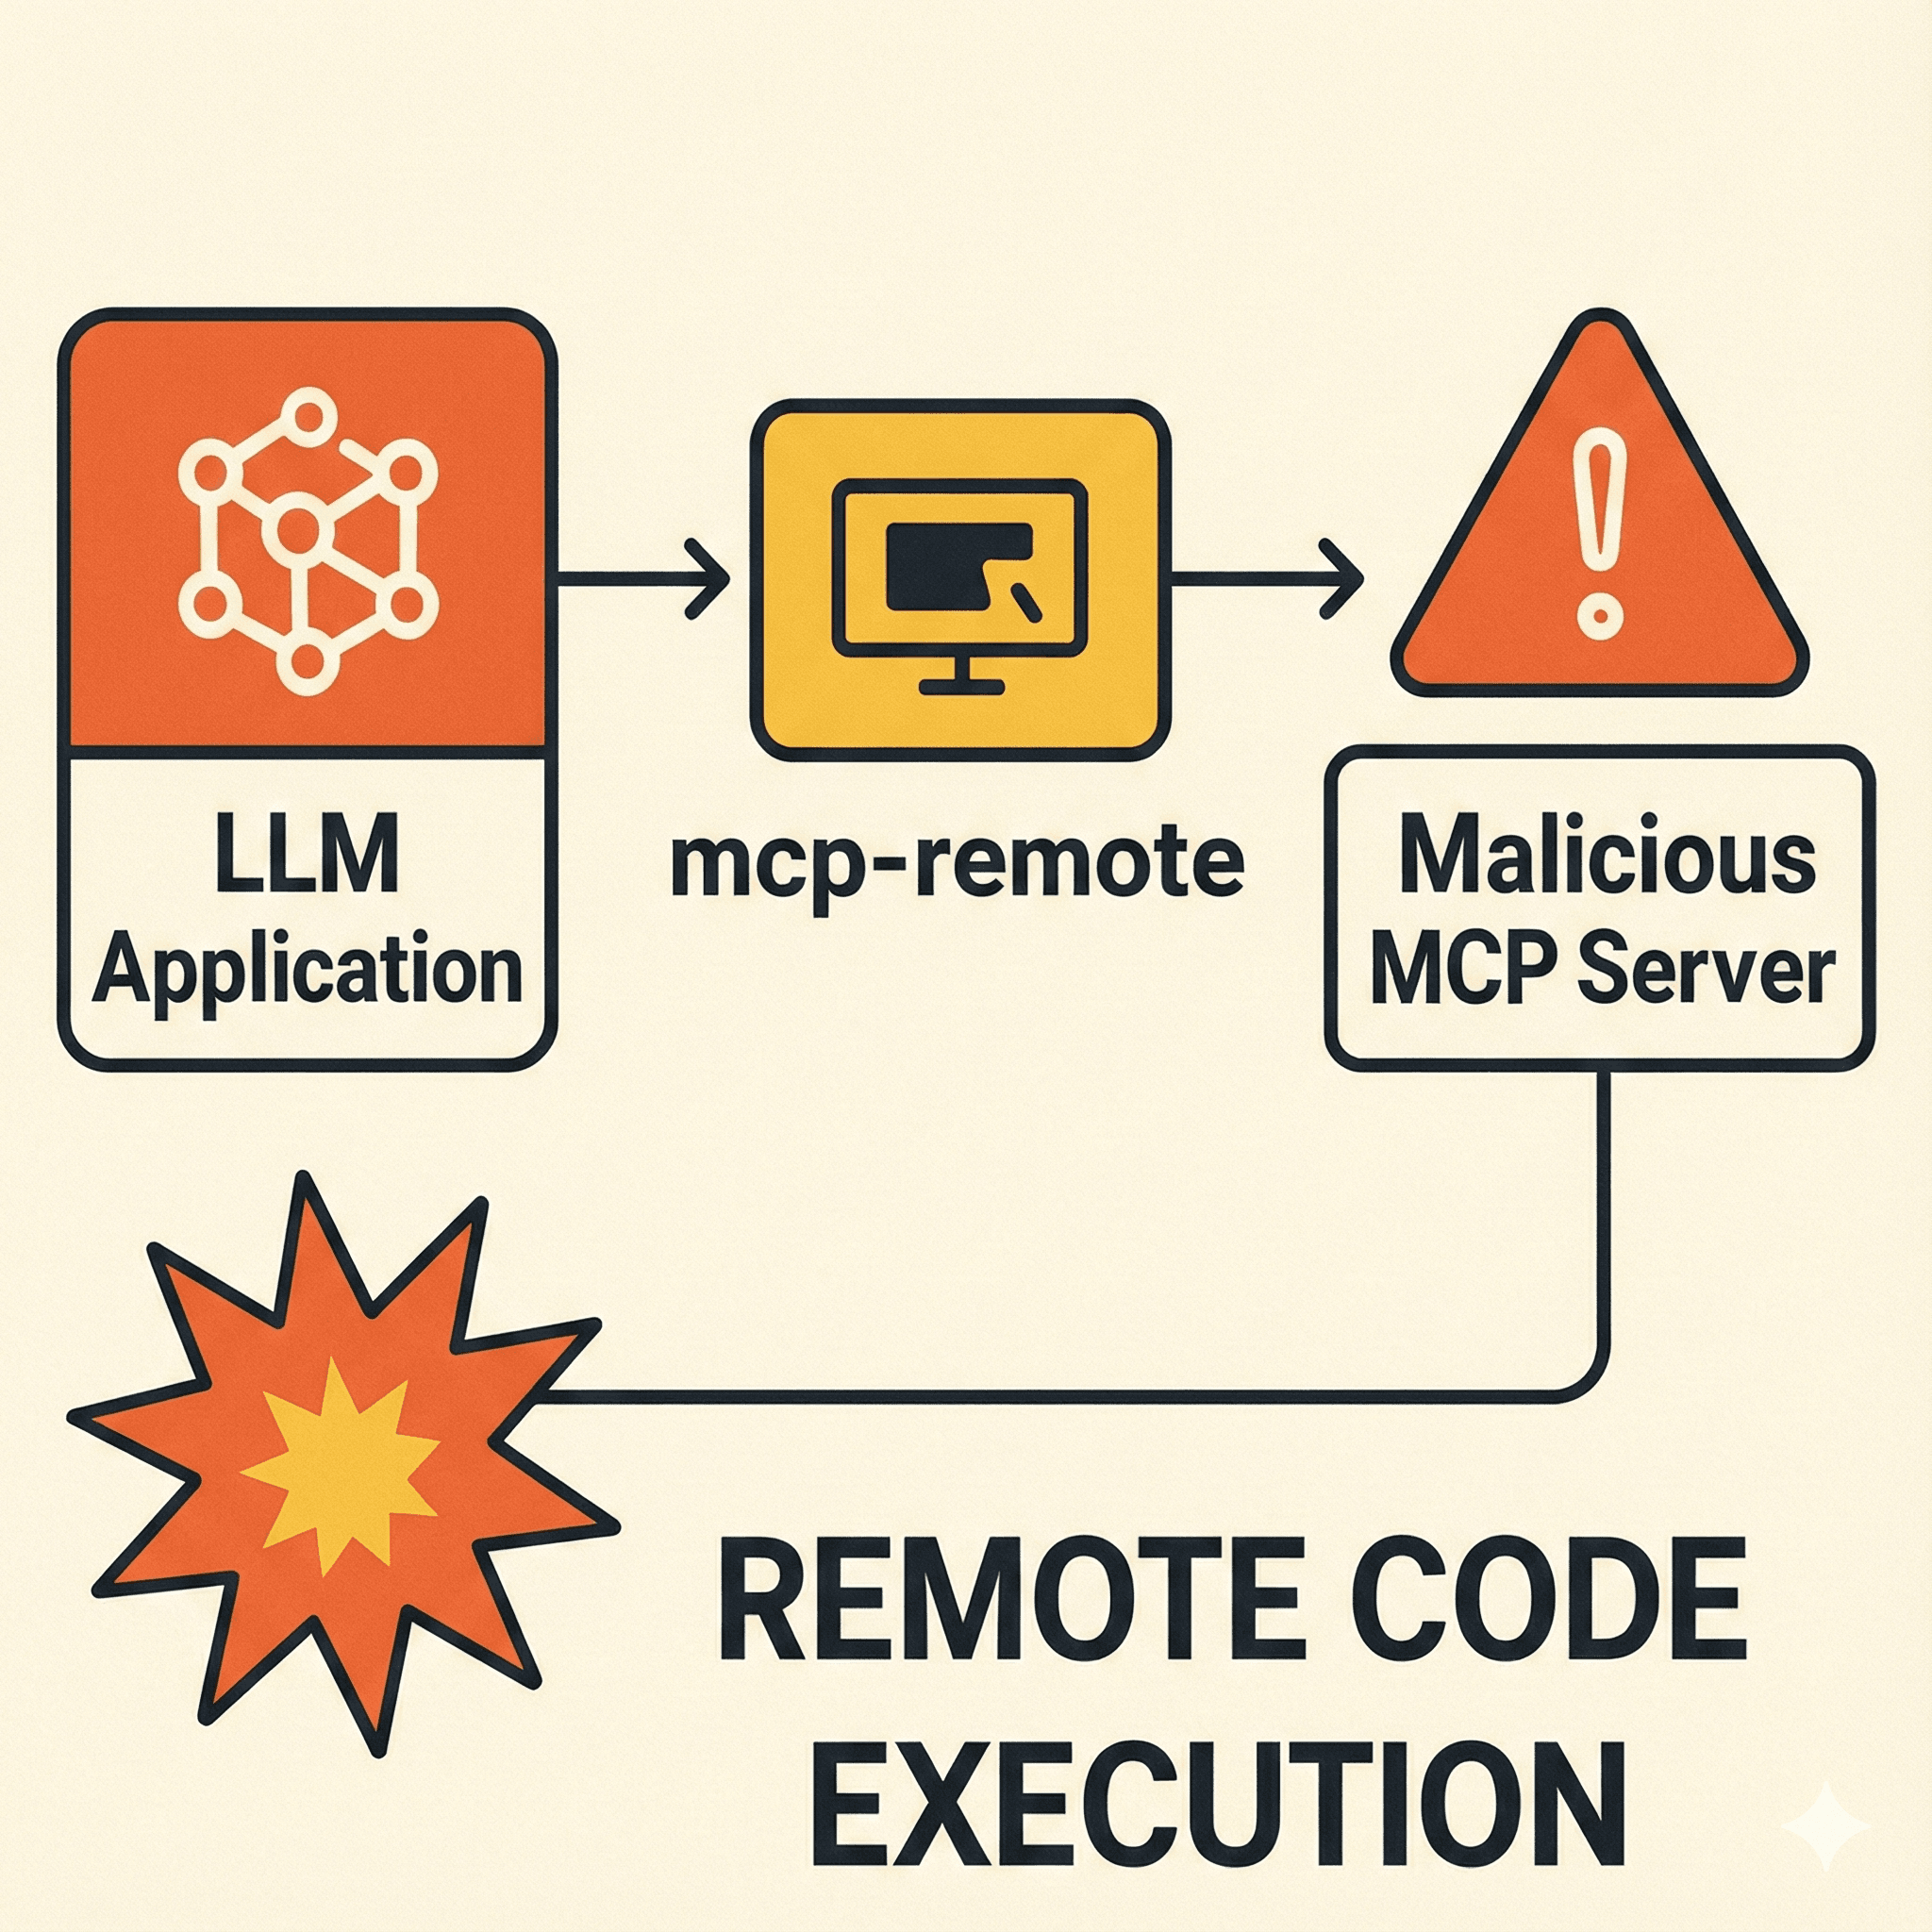
2025年7月、セキュリティ業界を震撼させたCVE-2025-6514脆弱性は、MCPエコシステムの素顔をそのまま露呈しました。
mcp-remoteパッケージで発見されたこの脆弱性は、リモートコード実行(RCE)が可能であるという点で致命的(Critical、CVSS 9.6)でした。
\[ハッキングシナリオ:金曜午後の災難\] 1. 罠の設置: ハッカーは開発者に「新しいログ分析ツール」と称して偽のリンクを送ります。 2. 認証バイパス:
mcp-remoteはサーバーが送ってくる認証URLを盲目的に信頼するという欠陥がありました。ハッカーはこの点を突き、URLを偽造しました。 3. コード実行: リンクをクリックした瞬間、認証ページではなく、ハッカーが仕込んだPowerShellコマンドが実行されます。 4. システム掌握: あっという間に開発者のPCにバックドアが設置され、社内ネットワークへのアクセス権が盗まれます。
2.2 過剰な権限とサプライチェーン攻撃
RCEだけでなく、エージェントの本質である**「権限委任」**も問題です。 開発者は面倒くさがり、エージェントにGitHubの「全権限」を与えがちです。 エージェントはコードを読むだけで良いのに、誤ってリポジトリを削除(
_delete_repo_)してしまったら? さらに、**サプライチェーン汚染(Tool Poisoning)**も無視できません。 人気のあるオープンソースMCPサーバーに悪意のあるコードが仕込まれた場合、「このツールは安全です」という説明を信じたエージェントが機密文書をハッカーに送信してしまう可能性もあります。
このような「ワイルドウエスト」の危険性は、CIOたちに**「安全な管理型サービス」**を探させ、その地点でAWSが微笑みながら登場します。
3. 帝国の逆襲:AWSはいかにしてMCPを「養殖場」に変えたか
AWSの戦略は、MicrosoftのEEE戦略(包含、拡張、排除)の現代的な変奏曲のように見えます。
ただし、「排除」よりも「依存(Lock-in)」に焦点を当てています。
彼らはAgentCoreという名前でMCPを華やかに包含し、自社の独占技術へと拡張しました。
3.1 AgentCore Gateway:全ての道はAWSへ通ず
AWS戦略の核心はAgentCore Gatewayです。これはエージェントと外部世界との間のゲートウェイであり、通行料徴収所です。
- ゼロコード(Zero-Code)の誘惑: AWSは言います。「複雑にコーディングしないでください。ドキュメントをアップロードすれば、こちらで自動変換します。」 便利です。しかしその代償として、企業のビジネスロジックはAWSの設定値へと吸収されます。 コードは移動可能ですが、AWSコンソール設定は移動不可能です。 * セマンティック・ルーティングのブラックボックス: 数千のツールの中から何を使うかを決定する「脳」をAWSアルゴリズムに委ねることになります。 コントロール権が開発者からプラットフォームへと移る瞬間です。
3.2 AgentCore Identity:二重認証という黄金の手枷
オープンソースエコシステムが最も頭を悩ませる「認証」問題も、AWSは**「二重認証(Dual-sided Authentication)」**アーキテクチャで独占的に解決しました。
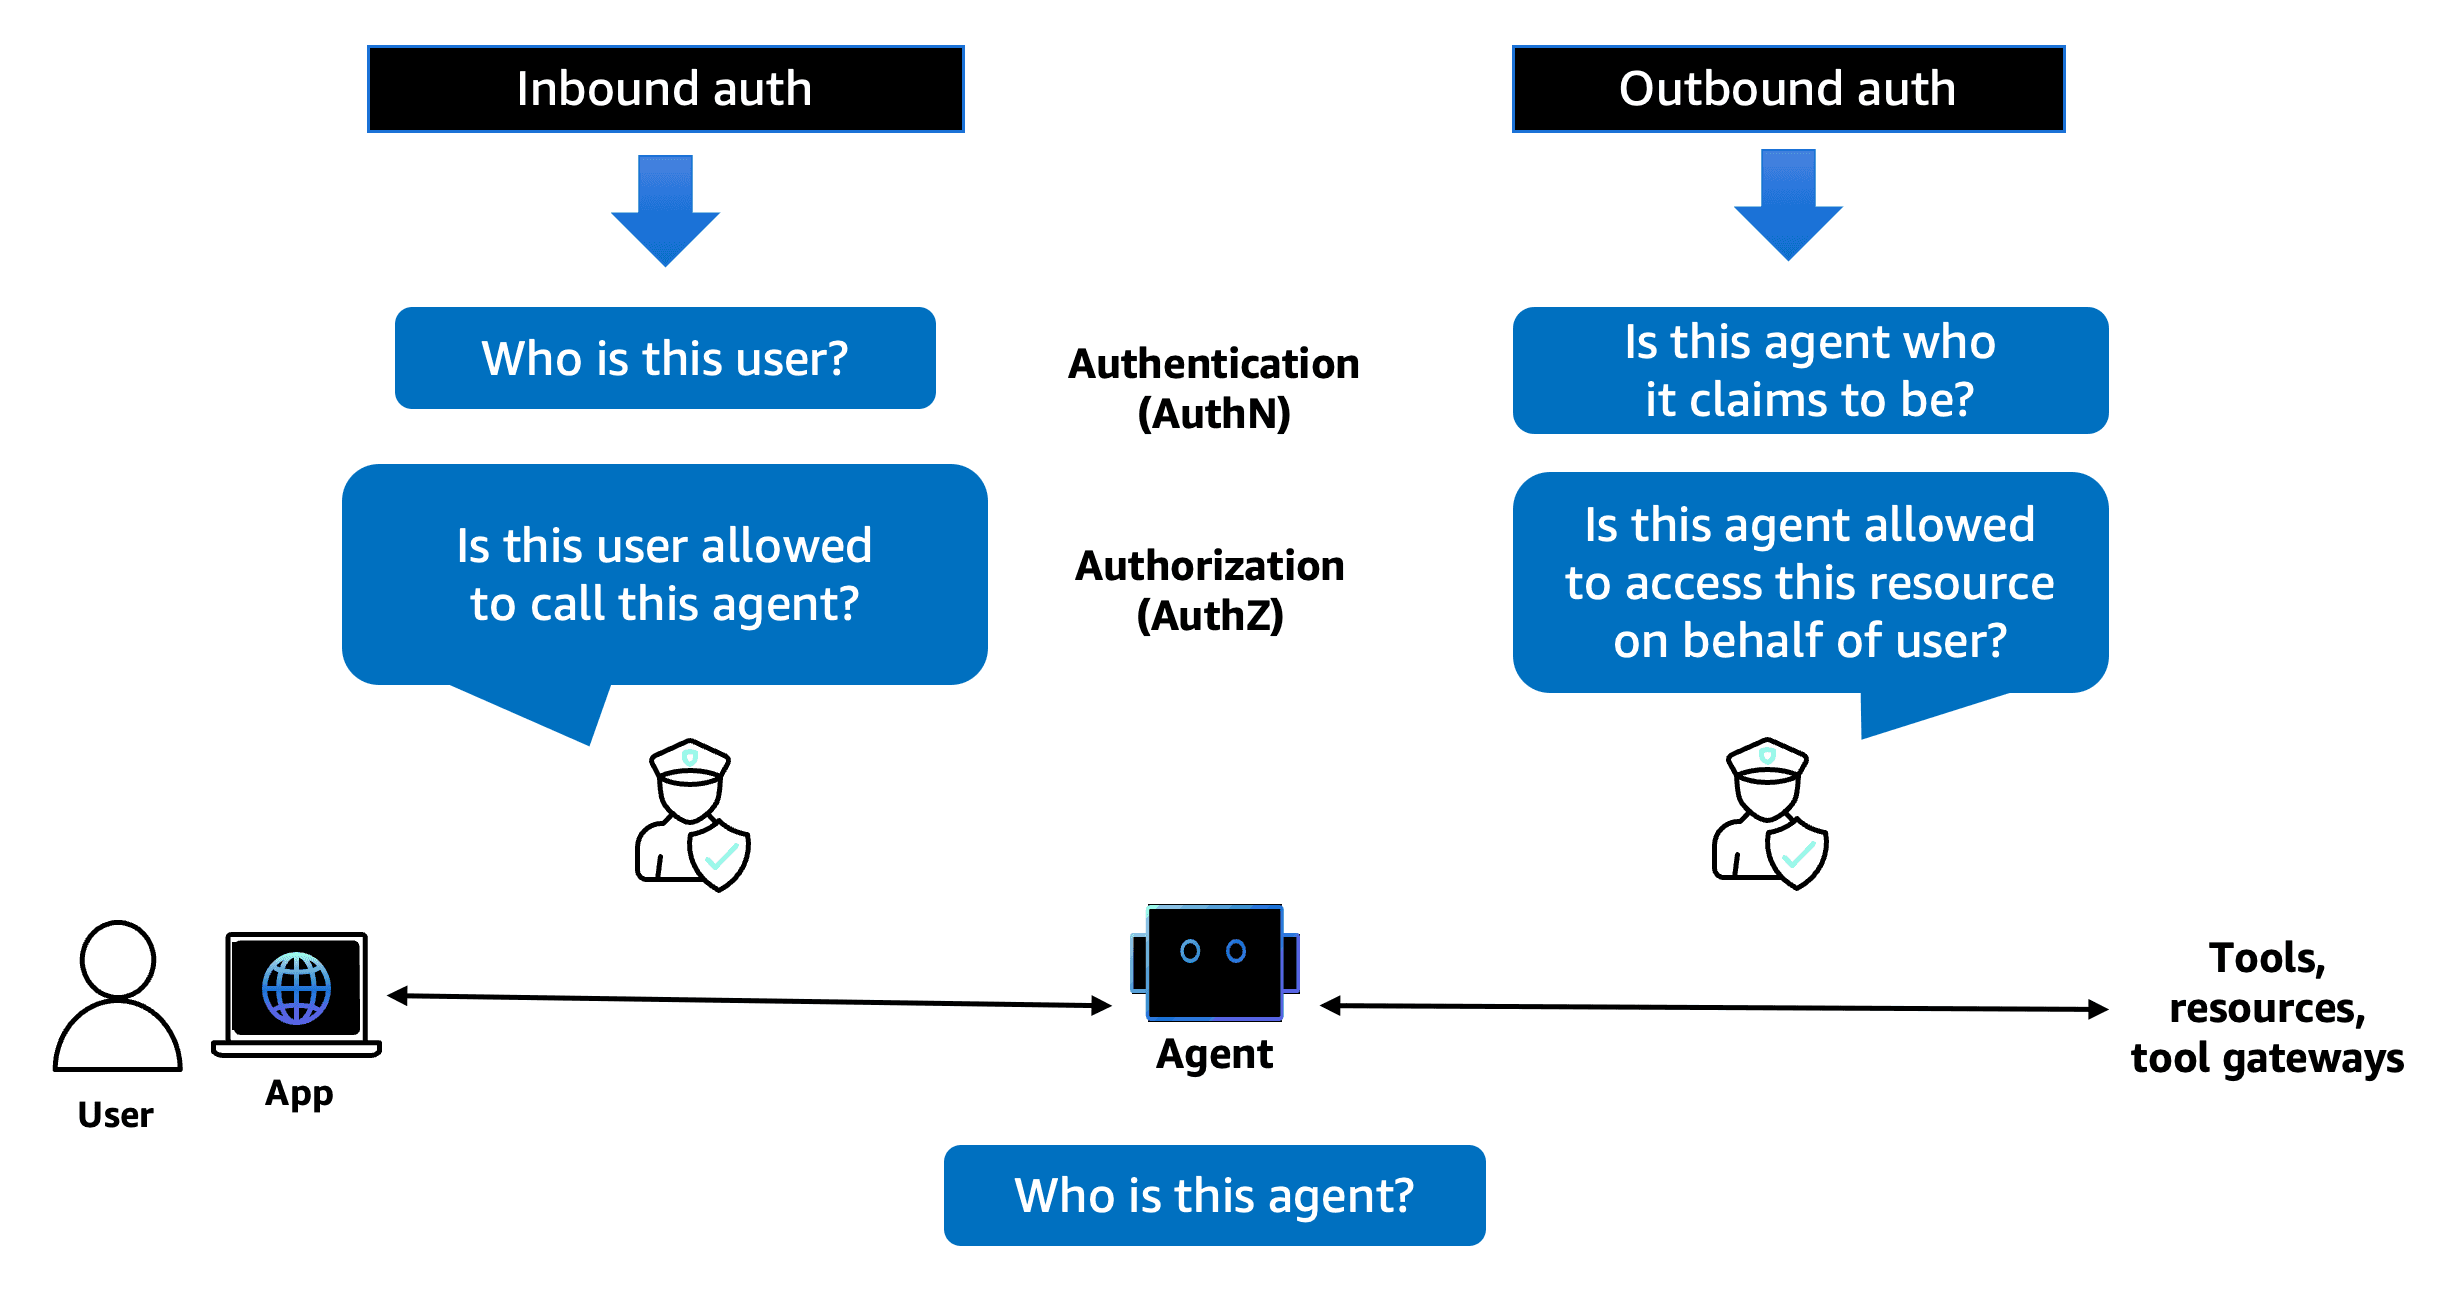
- インバウンド: エージェントがGatewayにアクセスする際はAWS IAM/Cognitoで検証します。 2. アウトバウンド: Gatewayが実際のツール(Salesforceなど)を呼び出す際はSecrets Managerの秘密鍵を使用します。
非常に安全です。
しかし、この構造を導入する瞬間、企業のID体系はAWS CognitoとSecrets Managerに完全に結合されます。
他クラウドへ移行するには、数百の認証ロジックをゼロから再構築する必要があります。
はい、**「黄金の手枷」**がはめられたのです。
4. 見えない足枷:利便性の請求書
AWSの「養殖場」は確かに安全で豊かです。
しかし、そこに住むために企業が支払わなければならない請求書は、月額使用料以上です。
4.1 インフラ依存性:サーバーレスのパラドックス
AgentCore RuntimeはAWS SDKに深く依存する特殊な環境です。
ここでうまく動作したコードをGoogle Cloudにデプロイしたら?動作しません。全面的な書き直しが必要です。
これは単なる「技術的負債」ではなく、**「プラットフォーム人質」**状態です。
4.2 経済的落とし穴:ツール呼び出しストーム(Tool Call Storms)
課金モデルも恐ろしいです。呼び出し1,000件あたり$0.005。安く見えますか?
しかし、エージェントの特性を無視してはなりません。
エージェントは問題を解決するまで、自ら判断し反復行動します。
もしエージェントが無限ループに陥ったり、非効率的にAPIを数千回呼び出したりしたら?これを「ツール呼び出しストーム」と呼びます。
- 自社サーバー: 夜通し空回りしても電気代が少し増える程度です。 * AWS Gateway: 朝起きたら数百万ウォンが請求される可能性があります。
AWSは構造的に**「エージェントが多く行動するほど、お金を稼ぐ」**システムです。
利害の不一致が発生する地点です.
5. 天下三分之計:Google、MS、そしてAWS
もちろん、競合他社もただ見ているわけではありません。GoogleとMSはそれぞれ異なるレイヤーを攻略し、代替エコシステムを構築中です。
| 区別 | AWS (AgentCore) | Google (Agent2Agent) | Microsoft (Semantic Kernel) |
| :– | :– | :– | :– |
| 戦略の核心 | インフラ掌握 (Infrastructure) | 協業プロトコル (Collaboration) | 開発ツール統合 (Dev Experience) |
| アプローチ | MCPをGateway部品として吸収 | エージェント間の通信(A2A)標準化 | VS Code、GitHubエコシステムを包含 |
| 比喩 | 城壁に囲まれた都市 | 有能な同僚が集まる会議室 | 開発者に支給された最先端工具セット |
特にGoogleのAgent2Agent(A2A)は、AWSが「ツールの使い方」に集中するのに対し、「他のエージェントと対話する方法」に集中し、水平的な協業を描いています。
6. 結論:賢い受刑者となるか、孤独な開拓者となるか
6.1 革新と拘束の二重奏
分析を終えて下す結論は、二重的です。
現時点で企業が最も迅速かつ安全にエージェントAIを構築する方法は、断然AWSです。
そのセキュリティと統合の価値は実に強力だからです。
しかし、その利便性は企業のデータ主権と技術的独立性を担保にします。
6.2 企業のための4つの生存戦略(Strategic Recommendation)
では、リーダーたちはどうすべきでしょうか?
「スマートな利用」と「戦略的な距離の確保」が必要です。
- ロジックの非同期化(Decoupling): エージェントの「脳」と「手」を分離してください。コアビジネスロジックはAWS依存コードではなく、標準Dockerコンテナで作成し、いつでも移行できるようにする必要があります。
- ハイブリッドアーキテクチャ: 全てをAWS Gatewayに乗せないでください。単純検索は自社サーバーで、強力なセキュリティが必要な金融処理のみGatewayを経由させるようにしてください。
- 抽象化レイヤーの導入: LangChainやSemantic Kernelのような中立的なフレームワークを間に挟み、緩衝装置を作成してください。
- ポリシーの外部化: コンプライアンス規則をOPA(Open Policy Agent)のようなオープンなエンジンで管理し、コントロール権をベンダーに完全に渡さないようにしてください。
真の革新は、特定のプラットフォームに安住することではなく、境界を自由に越え往来する柔軟性から生まれます。
AWSの養殖場は素晴らしいインキュベーターになり得ますが、あなたのエージェントが引退するまで留まるべき養老院になってはなりません。
鍵はまだあなたの手にあります。どうかその鍵をAWS管理者に渡さないでください。
参考資料
-
Model Context Protocol (MCP). MCP is an open protocol that…
\[Aserdargun (Medium)\] -
Critical RCE Vulnerability in mcp-remote: CVE-2025-6514 Threatens LLM Clients
\[JFrog\] -
Amazon Bedrock AgentCore: The Infrastructure Layer for Enterprise AI Agents
\[Devoteam\] -
AgentCore (Bedrock) Pricing Explained and When Self-Hosting Wins
\[Scalevise\] -
Google’s Agent2Agent Protocol Enters the Linux Foundation
\[InfoQ\] -
Integrating Model Context Protocol Tools with Semantic Kernel
\[Microsoft Developer Blogs\]
参考文献
- Model Context Protocol (MCP). MCP is an open protocol that…
- Critical RCE Vulnerability in mcp-remote: CVE-2025-6514 Threatens LLM Clients
- Amazon Bedrock AgentCore: The Infrastructure Layer for Enterprise AI Agents
- AgentCore (Bedrock) Pricing Explained and When Self-Hosting Wins
- Google's Agent2Agent Protocol Enters the Linux Foundation
- Integrating Model Context Protocol Tools with Semantic Kernel