
序幕:特洛伊木马,抑或数字救世主?
坦诚地说,如果说 2024 年是我们体验“生成式 AI”这一新奇玩具的试用版,那么
2025 年将是 AI 摆脱聊天窗口的狭窄牢笼,在企业系统中畅行无阻的“代理式 AI (Agentic AI)”元年。
过去,我们对 AI 的要求是“写一首诗”,但现在,指令的维度已然不同。
“分析上个月的销售数据,撰写营销计划,并通过 Slack 向主管汇报,然后创建 Jira 任务。”
然而,在这场巨变的漩涡中,最令人头疼的技术难题便是**“连接”**。
即便拥有再聪明的头脑(LLM),如果无法连接到公司的数据库或邮件服务器等“四肢”,它也只能是一个喋喋不休的鹦鹉。
为了解决这个难题,Anthropic 推出的杀手锏正是模型上下文协议(MCP, Model Context Protocol)。
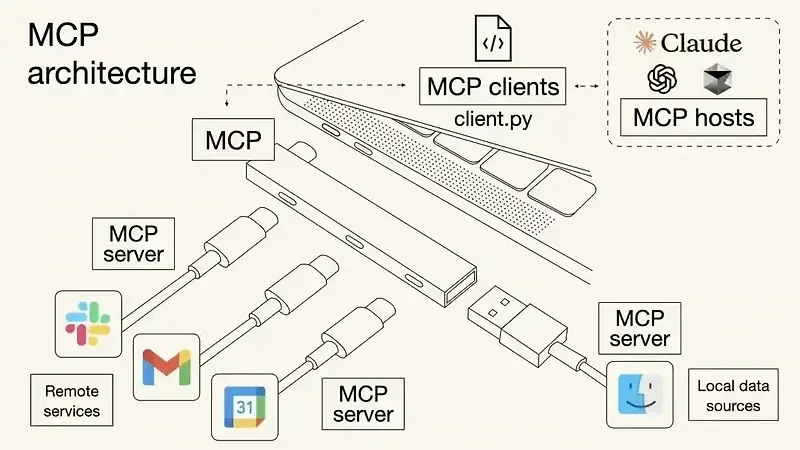
它试图用标准化的规范连接碎片化的数字工具,堪称 AI 界的“USB-C 宣言”。
但历史证明,技术的标准化总是伴随着权力的重塑。
作为云帝国无可争议的统治者,亚马逊网络服务 (AWS) 以最快的速度,最强硬的姿态拥抱了这一开放标准。
并在此基础上,筑起了名为“Amazon Bedrock AgentCore”的宏伟堡垒。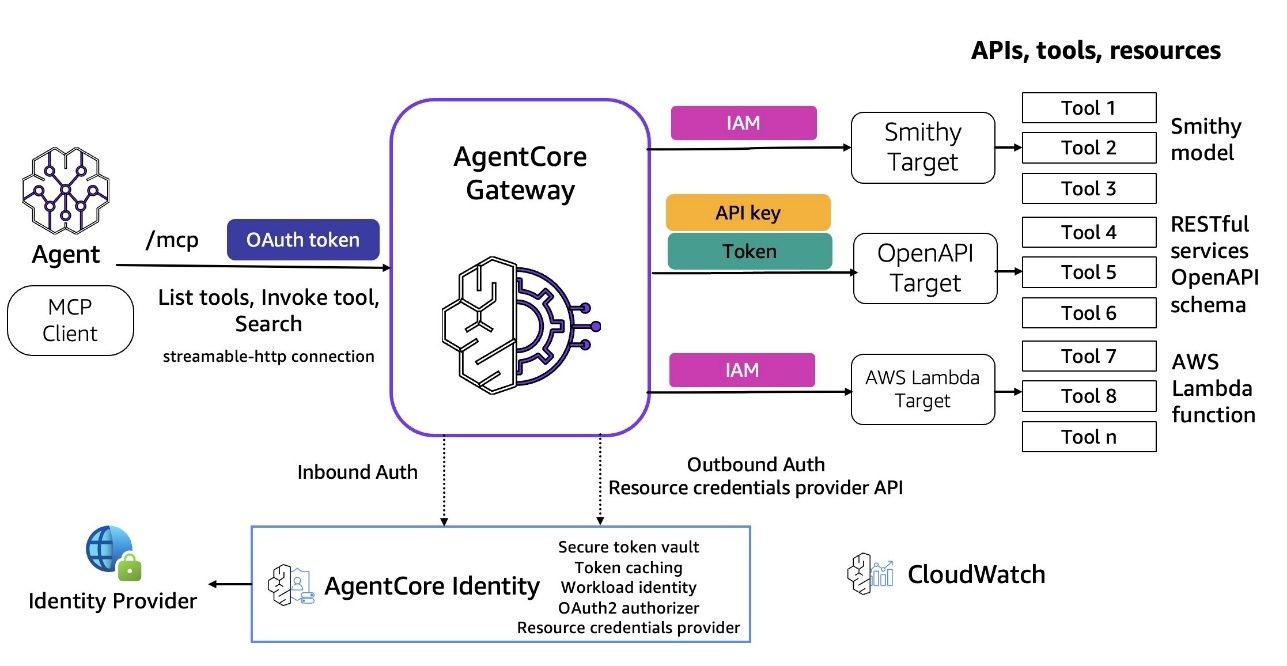
本文将探究:
AWS 提供的这项迷人服务,究竟是帮助开发者摆脱地狱般编码的“诺亚方舟”?
还是让企业数据和 AI 主权永远被奴役的“数字加州酒店(Digital Hotel California)”?
现在,让我们深入剖析其革命外衣下隐藏的技术权力博弈。
1. 连接的革命:从 $M \times N$ 的地狱到 USB-C 的救赎
1.1 碎片化生态与开发者的哀嚎
MCP 出现之前,AI 代理的开发现场堪比“数字搬砖”现场。
假设一下:您的公司正在测试 3 种 AI 模型(Claude 3.5、GPT-4o、Llama 3)。
而这些 AI 需要访问 5 个内部系统(Google Drive、Slack、PostgreSQL、Salesforce、Github)。
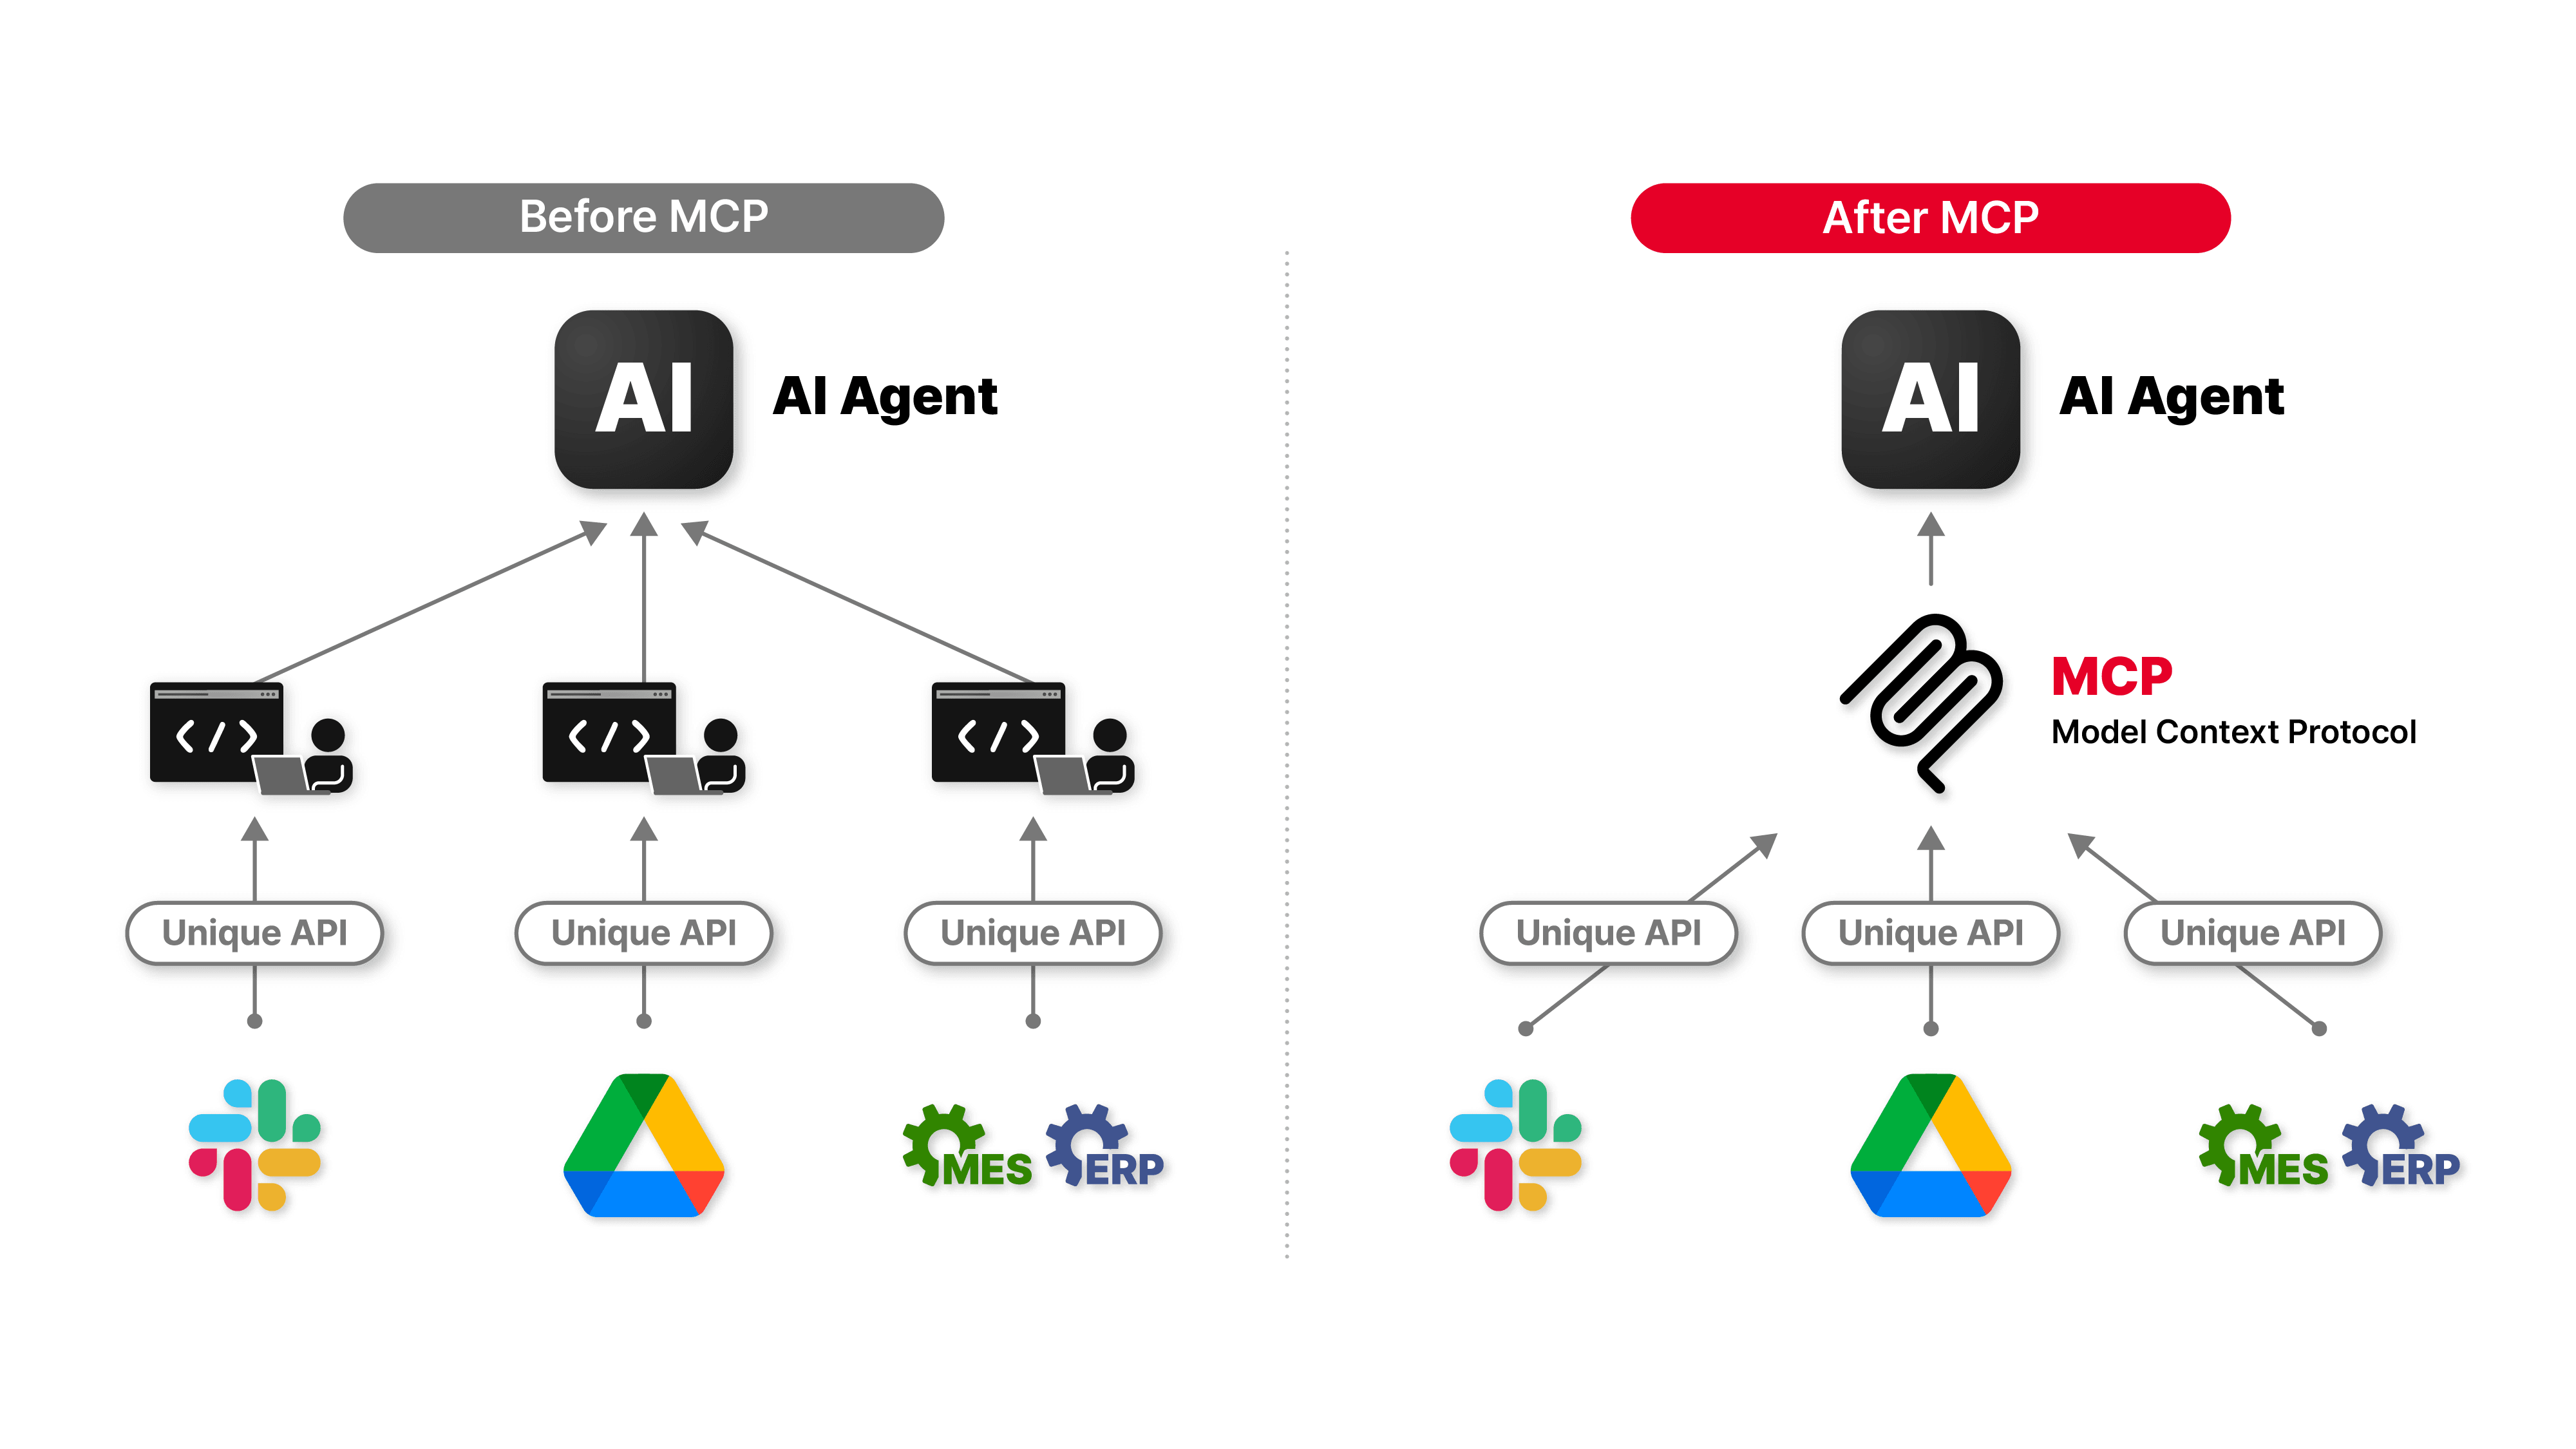
按照旧有方式,开发者需要构建总计 15 个 ($3 \times 5$) 的独立集成管道。
- Claude 读取 Slack 的代码
- GPT-4o 读取 Slack 的代码
- Llama 3 读取 Slack 的代码…
这就是让开发者抓狂的臭名昭著的 $M \times N$ 问题。
每增加一个系统,复杂度就呈指数级增长,而 API 稍有更新,就意味着维护的噩梦——需要重构所有管道。
1.2 MCP:AI 的通用适配器诞生
Anthropic 提出的 MCP 将这种复杂的“多对多”关系简化为“一对多”的线性关系 ($M + N$)。
其原理与我们每天使用的USB-C 接口如出一辙。
- 过去: 鼠标(PS/2)、打印机(Parallel)、显示器(VGA)都有各自独立的接口。
- 现在: 所有设备只需适配 USB-C 这一种规格。
MCP 的世界也一样。
数据所有者(如 Slack)只需将其数据通过“MCP 服务器”这一标准规范封装一次,任何支持 MCP 的 AI 模型无需额外编码,即可即时读取和写入该数据。
1.3 MCP 架构深度解析:三位一体的和谐
MCP 的工作方式超越了简单的 API 调用。
这是一个极其精密的协议,旨在让 AI 能够“理解上下文(Context)”并“采取行动(Action)”。
- MCP Host(主机): 相当于管弦乐队的指挥。Claude Desktop 应用或 Cursor 等 IDE 属于此类。
- MCP Client(客户端): 实际的翻译官。在主机内部运行,判断“嗯,这需要查询数据库”。
- MCP Server(服务器): 功能的提供者。封装了本地文件或数据库等,使用 JSON-RPC 2.0 这一标准语言进行通信。
2. 野蛮的风险:开源 MCP 面临的安全沼泽
然而,革命总是伴随着风险。
MCP 的“开放性”,允许任何人自由创建和连接,这在企业环境中可能成为严重的安全漏洞。
而这正是 AWS 等云厂商得以切入的缝隙。
2.1 CVE-2025-6514:代理沦为黑客傀儡的瞬间
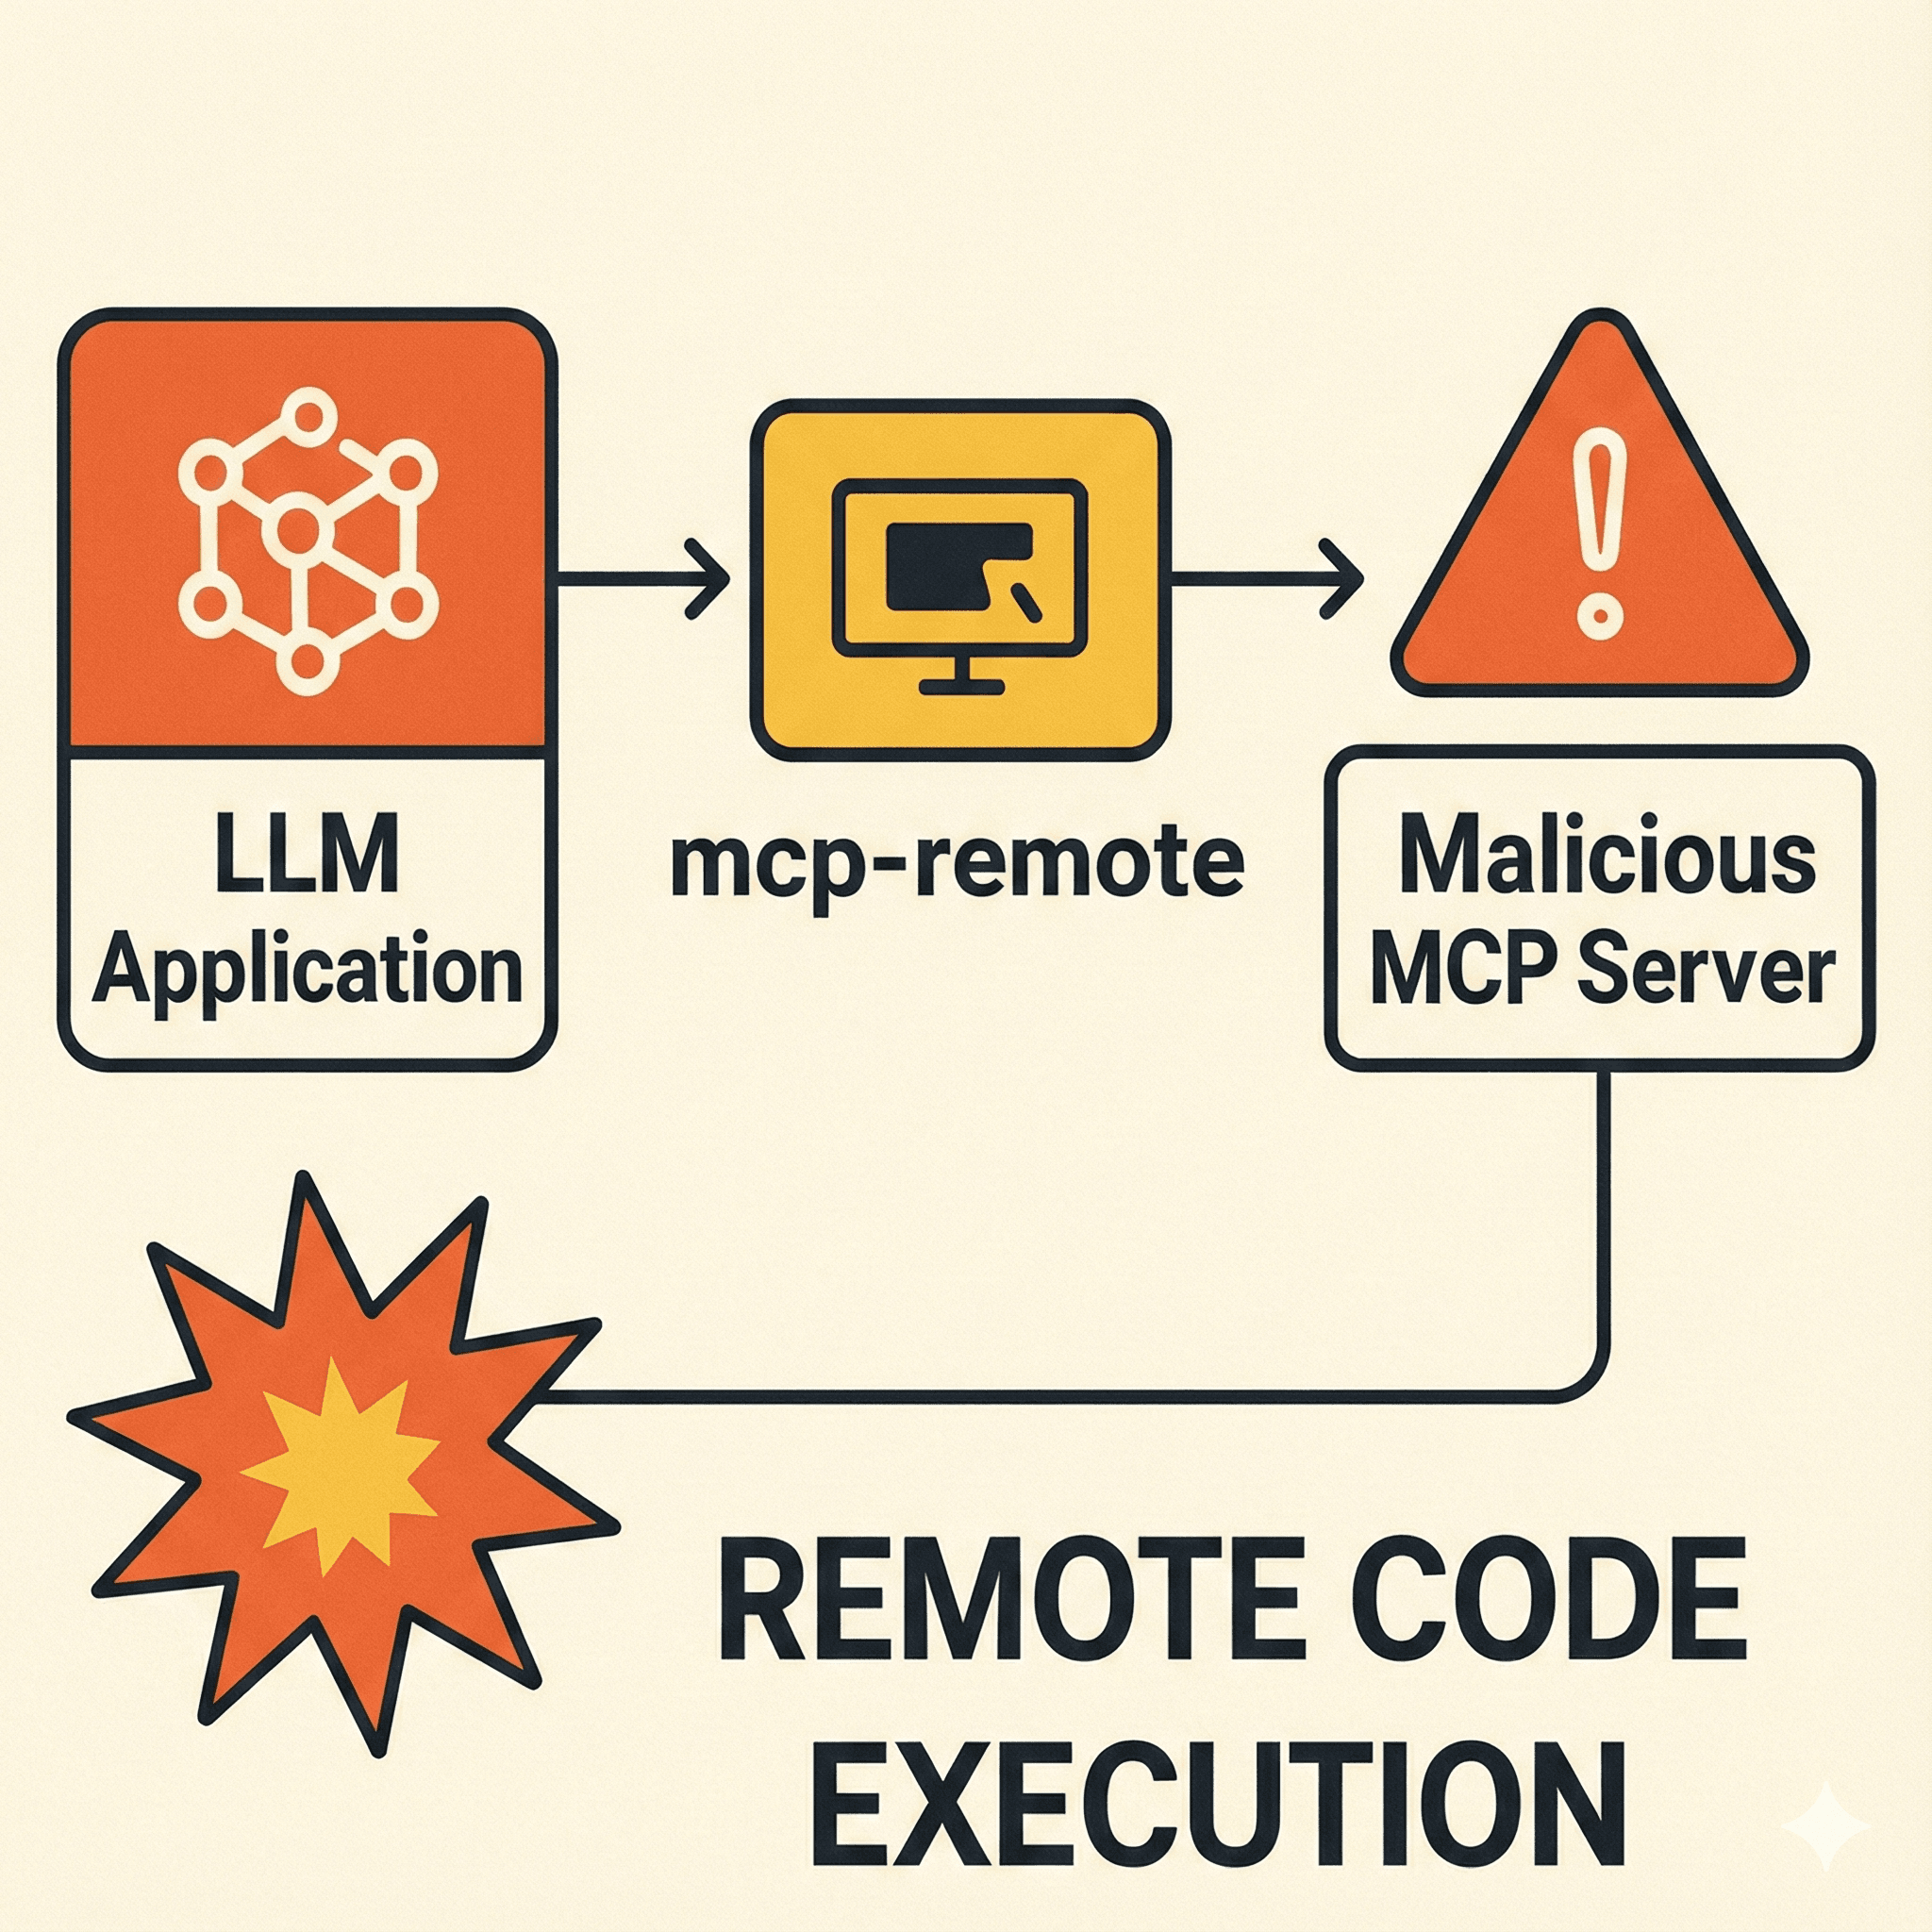
2025 年 7 月,令安全界震惊的 CVE-2025-6514 漏洞,赤裸裸地暴露了 MCP 生态的真相。
在 mcp-remote 包中发现的该漏洞,由于支持远程代码执行 (RCE),其危险性堪称严重(Critical, CVSS 9.6)。
\[黑客攻击场景:周五下午的灾难\]
- 设下陷阱: 黑客向开发者发送一个伪造的链接,声称是“新的日志分析工具”。
- 绕过认证:
mcp-remote包存在一个缺陷,它盲目信任服务器发送的认证 URL。黑客利用这一点操纵了 URL。- 执行代码: 点击链接后,并非跳转到认证页面,而是执行了黑客植入的 PowerShell 命令。
- 系统被控: 转瞬间,开发者的 PC 被植入后门,内部网络访问权限被窃取。
2.2 过度的权限与供应链攻击
除了 RCE,**“权限委托”**这一代理的本质也存在问题。
开发者常常为了省事,赋予代理“所有 GitHub 权限”。
代理原本只需要读取代码,但如果它不小心删除了仓库(
_delete_repo_)怎么办?_此外,**供应链污染(Tool Poisoning)**也不容忽视。
如果一个流行的开源 MCP 服务器被植入了恶意代码,“这个工具是安全的”的承诺会让代理误信,从而将机密文件泄露给黑客。
这种“蛮荒西部”式的危险,促使 CIO 们寻找“安全受管理的解决方案”,而 AWS 正是在此时微笑着登场。
3. 帝国的反击:AWS 如何将 MCP 变成“圈养池塘”
AWS 的策略,看似是微软 EEE 策略(Embrace, Extend, Eliminate)的现代变奏。
只不过,重点从“消除”转向了“锁定(Lock-in)”。
他们以 AgentCore 之名,盛大拥抱 MCP,并将其扩展为自家的专有技术。
3.1 AgentCore Gateway:万路归 AWS
AWS 策略的核心是 AgentCore Gateway。它充当了代理与外部世界之间的门卫和收费站。
零代码(Zero-Code)的诱惑: AWS 表示:“别费力编码了,只需上传文档,我们会自动转换。”
很方便,但代价是,企业的业务逻辑被吸收进了 AWS 的配置中。
代码可以迁移,但AWS 控制台的配置无法迁移。
语义路由的黑箱: 选择众多工具中的哪一个,其“大脑”被委托给了 AWS 的算法。
这是控制权从开发者手中转移到平台手中的时刻。
3.2 AgentCore Identity:双重认证的黄金手铐
开源生态最头疼的“认证”问题,AWS 也通过**“双面认证(Dual-sided Authentication)”**架构实现了独占。
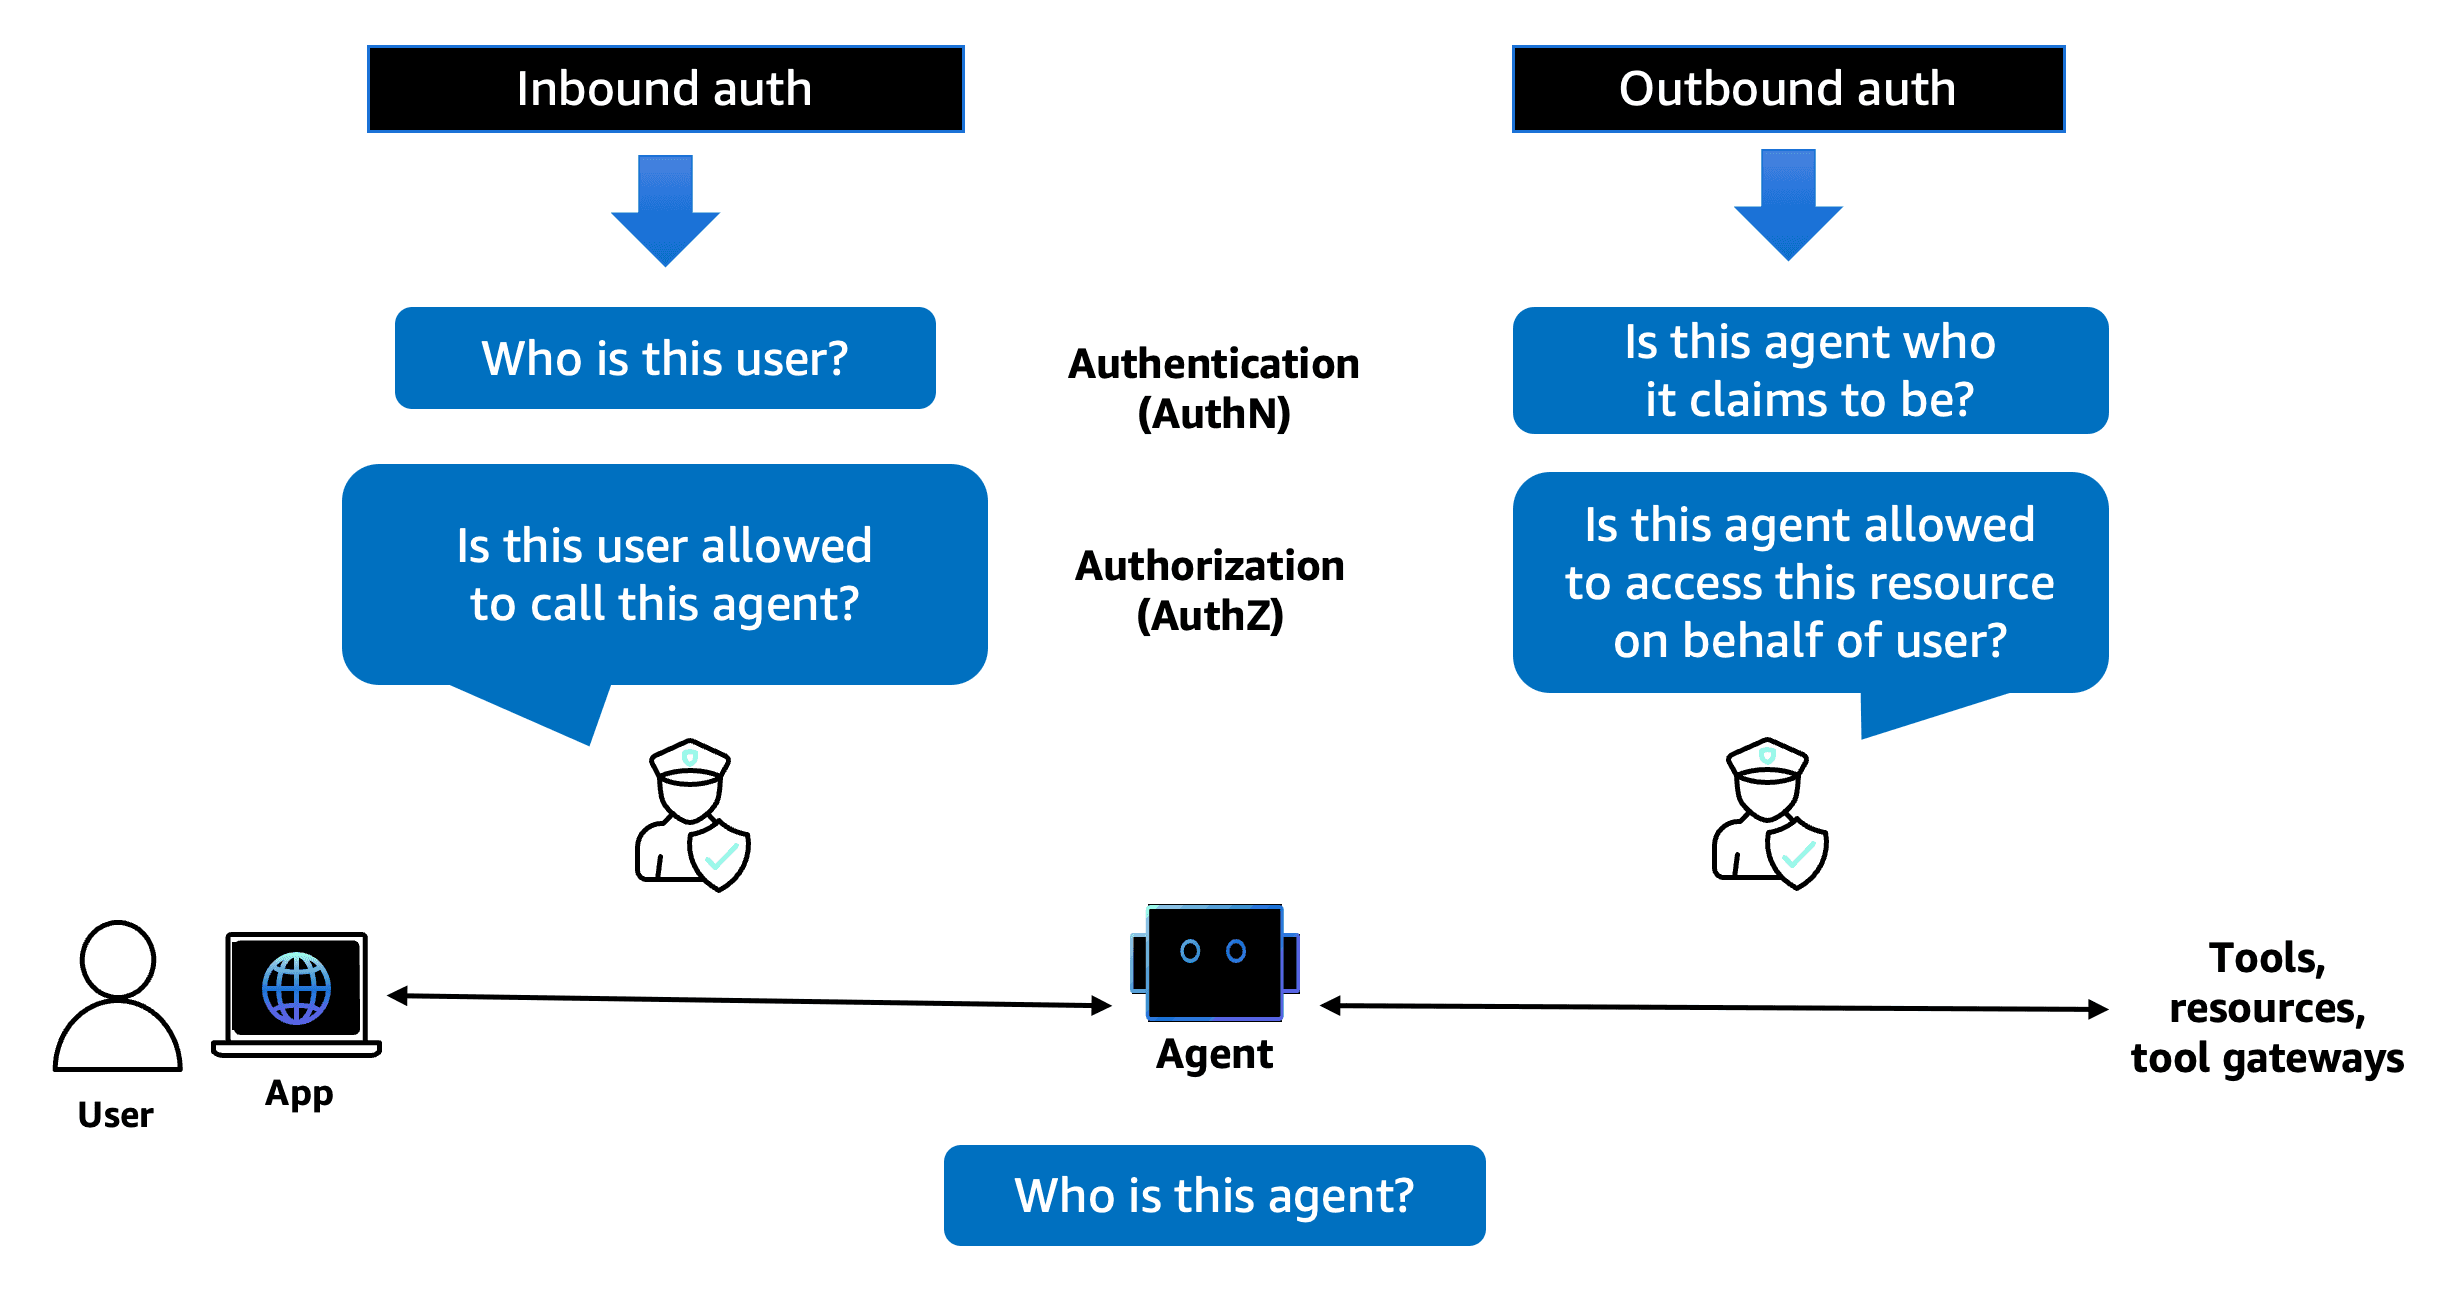
- 入站: 代理访问 Gateway 时,通过 AWS IAM/Cognito 进行验证。
- 出站: Gateway 调用实际工具(如 Salesforce)时,使用 Secrets Manager 的密钥。
非常安全。
但一旦引入此结构,企业的身份体系就与 AWS Cognito 和 Secrets Manager 完全绑定。
迁移到其他云端,意味着需要从头编写数百个认证逻辑。
是的,这就是被戴上了**“黄金手铐”**。
4. 无形的枷锁:便利的账单
AWS 的“圈养池塘”无疑是安全且富饶的。
但企业需要为此付出的代价,远不止月度使用费。
4.1 基础设施依赖:无服务器的悖论
AgentCore Runtime 深度依赖 AWS SDK,在一个特殊的运行环境中。
在这里运行良好的代码,放到 Google Cloud 上?无法运行,需要全部重写。
这已不再是简单的“技术债务”,而是**“平台人质”**状态。
4.2 经济陷阱:工具调用风暴(Tool Call Storms)
计费模式也令人担忧。每次调用 $0.005。看起来很便宜?
但不能忽视代理的特性。
代理在解决问题前,会自行判断并重复行动。
如果代理陷入无限循环,或低效地调用数千次 API,称之为“工具调用风暴”。
- 自建服务器: 即使通宵空转,也只增加一点电费。
- AWS Gateway: 一觉醒来,可能产生数百万的账单。
AWS 的系统在结构上是**“代理行动越多,AWS 赚得越多”**。
这是利益冲突发生的点。
5. 天下三分:Google、MS 和 AWS
竞争对手们并非袖手旁观。Google 和 MS 分别从不同层面着手,构建了替代生态。
| 类别 | AWS (AgentCore) | Google (Agent2Agent) | Microsoft (Semantic Kernel) |
|---|---|---|---|
| 战略核心 | 基础设施掌控 (Infrastructure) | 协作协议 (Collaboration) | 开发工具集成 (Dev Experience) |
| 方法 | 将 MCP 吸收到 Gateway 组件 | 代理间通信 (A2A) 标准化 | 整合 VS Code、GitHub 生态 |
| 比喻 | 被城墙环绕的城市 | 聚集了能干同事的会议室 | 分发给开发者的尖端工具箱 |
尤其是 Google 的 Agent2Agent (A2A),在 AWS 专注于“如何抓住工具”时,它则专注于“如何与其他代理对话”,勾画出水平协作的蓝图。
6. 结论:做一个聪明的囚徒,还是孤独的开拓者?
6.1 革命与束缚的二重奏
分析至此,结论是双重的。
现阶段,企业最快速、最安全地构建代理 AI 的方法,无疑是AWS。
其安全性和集成价值确实是巨大的。
但其便利性,是以牺牲企业的数据主权和技术独立性为代价的。
6.2 企业生存的四大战略建议
那么,管理者应该如何应对?
需要“明智使用”与“战略性保持距离”。
- 逻辑解耦 (Decoupling): 分离代理的“大脑”和“手”。核心业务逻辑应使用标准的 Docker 容器构建,而非 AWS 专有代码,以便随时迁移。
- 混合架构: 不要将所有东西都压在 AWS Gateway 上。简单的搜索可以在自建服务器上完成,而需要强安全性的金融处理才通过 Gateway。
- 引入抽象层: 在中间加入 LangChain 或 Semantic Kernel 等中立框架,作为缓冲装置。
- 策略外化: 使用 OPA (Open Policy Agent) 等开放引擎管理合规规则,避免将控制权完全交给厂商。
真正的革命,并非安于特定平台,而是源于跨越边界的灵活移动。
AWS 的池塘可以是优秀的孵化器,但不应成为你的代理养老的地方。
钥匙仍在你手中。请务必不要将其交给 AWS 管理员。
{{< details “参考资料” >}}
- Model Context Protocol (MCP). MCP is an open protocol that… \[Aserdargun (Medium)\]
- Critical RCE Vulnerability in mcp-remote: CVE-2025-6514 Threatens LLM Clients \[JFrog\]
- Amazon Bedrock AgentCore: The Infrastructure Layer for Enterprise AI Agents \[Devoteam\]
- AgentCore (Bedrock) Pricing Explained and When Self-Hosting Wins \[Scalevise\]
- Google’s Agent2Agent Protocol Enters the Linux Foundation \[InfoQ\]
- Integrating Model Context Protocol Tools with Semantic Kernel
\[Microsoft Developer Blogs\]
{{< /details >}}