
「デジタル時代のプライバシー危機と個人情報保護の重要性」
序文:虫はいつのたうつのか? - デジタル黙示録の序章
「最も小さな虫でさえ、踏まれればのたうつ (The smallest worm will turn, being trodden upon).」
ウィリアム・シェイクスピアが戯曲『ヘンリー六世』第3部で残したこの名文句は、単なる諺ではありません。
これは、抑圧と忍耐の臨界点に対する冷たい警告であり、爆発直前の静かな怒りを暗示しています。
過去数十年間、私たち人類は「利便性」という甘い飴玉を得る代償として、私たちのあらゆる言動が記録され、分析され、さらには販売されることに、暗黙のうちに同意してきました。
「私はやましいところがないから、監視されても構わない」という安易な考えの中で、私たちは巨大な技術権力の前で、自ら身を縮める「謙虚な虫」の役割を自ら買って出たのかもしれません。
しかし、状況は変わりました。
2024年と2025年、世界を襲ったデータ大災害 (Data Catastrophe) は、この沈黙のカルテルを粉々に打ち砕きました。
最も内密であるべき医療記録が人質となり手術室の明かりが消え、一生懸命貯めた金融資産がほんの数秒で蒸発し、就職のために切実に提出した履歴書がダークウェブの商品と化す現実を私たちは目撃しました。
大衆は今ようやく気づき始めています。
技術は私たちを助ける「道具 (Tool)」であったはずが、いつの間にか私たちを狙う「武器 (Weapon)」になってしまったという事実に。
マイクロソフトのブラッド・スミス (Brad Smith) が警告したように、私たちは今、重大な岐路に立っています。
この記事は、その混乱した岐路で私たちが選択すべき方向を模索するための航海図です。
18世紀のロンドンの壊れた扉から、21世紀のソウルの麻痺したサーバー室まで、プライバシーを巡る闘いの歴史をたどり、崩壊したデジタル信頼を再建するための「新しい社会契約」を提案します。
第1部:忘れられた記憶の召喚 - 監視の系譜学
データプライバシーがなぜ単なる法的権利を超えて「天賦人権」に値するのかを理解するには、時計を巻き戻す必要があります。
権力がデータを独占した時にどのような悲劇が起こったのか、その血で書かれた歴史を直視しなければならないからです。
1. 王の伝令と壊れた扉:18世紀の一般令状の恐怖
1763年、イギリスのロンドンで、国王ジョージ3世の伝令たちがジョン・ウィルクス (John Wilkes) の家を急襲しました。彼らの手にあったのは「一般令状 (General Warrants)」でした。
これは、誰を逮捕するか、何を没収するかを具体的に明記していない、事実上の「白紙小切手」に他なりませんでした。
‘18世紀イギリスの一般令状。無制限の捜索権限を象徴する。’
伝令たちはウィルクスの錠前を壊して乱入し、彼の日記、私的な手紙、メモなど、家中の「すべての紙」を袋に掻き集めて持ち去りました。
この野蛮な行為は、単に物を奪うのではなく、一人の人間の内面を裸にする暴力でした。
正直、鳥肌が立ちませんか?
この過去の恐怖は、今日のデジタル空間で、より巧妙かつ恐ろしく再現されています。
エドワード・スノーデンが暴露した米国家安全保障局 (NSA) のプリズム (PRISM) プログラムは、現代版の一般令状でした。
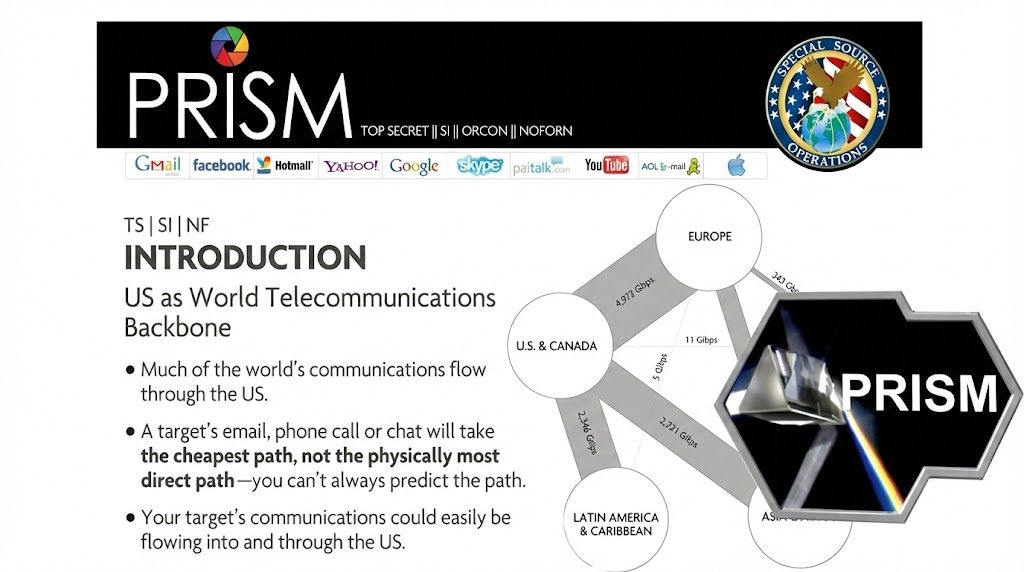
違いがあるとすれば、18世紀には扉が壊れる轟音が聞こえたのに対し、21世紀には光ファイバーの中で静かにデータが複製されるという点だけです。
ジョン・ウィルクスの闘いは、後にアメリカ合衆国憲法修正第4条(不合理な捜索および押収の禁止)の基礎となりましたが、私たちは今、その憲法精神が0と1のデジタルコードの前で無力化される時代を生きています。
2. 他人の人生を破壊する:ゲシュタポとシュタージの遺産
ヨーロッパ、特にドイツがなぜそれほどまでにデータ保護法 (GDPR) にこだわるのか疑問に思う方もいるでしょう。その答えは、痛ましい歴史の中にあります。
ナチス・ドイツの秘密警察ゲシュタポ (Gestapo) は、コンピューターがなかった時代でも、几帳面な手書きカードインデックスを通じてユダヤ人や反体制派を摘発しました。
当時収集された「宗教」や「人種」のデータは、単なる統計ではなく、すぐにガス室へと向かう片道切符でした。
‘東ドイツシュタージの文書保管所。市民監視の膨大な記録を示す。’
東ドイツのシュタージ (Stasi) は、これをさらに悪質かつ巧妙にしました。彼らは「ツェルツェツング (Zersetzung, 分解)」という心理戦技術を使用しました。
盗聴や尾行で収集した非常にプライベートな情報を巧妙に利用し、ターゲットの職場生活を台無しにし、家族関係を仲たがいさせ、自ら精神的に崩壊させるように仕向けました。
今日のインターネット上の個人情報暴露 (Doxing) やサイバーいじめは、技術的に進歩しただけで、その本質はシュタージの「魂の破壊工作」と変わりありません。
*プライバシーは隠すものが多い犯罪者の権利ではなく、人間の尊厳を守るための最後の盾*なのです。
第2部:崩壊した防壁 - 2024-2025 データ大災害レポート
過去の監視が国家権力によるものだったとすれば、ここ2年間の危機は、企業の無限の貪欲とセキュリティの無能、そして高度化されたサイバー犯罪が結びついて発生しました。
「まさか私の情報が漏れるなんて」と思っていた信頼が裏切られるのに、そう長い時間はかかりませんでした。
1. すべての漏洩の母 (MOAB) と蓄積の呪い
2024年1月、サイバーセキュリティ界は驚愕しました。いわゆる「すべての漏洩の母 (MOAB, Mother of All Breaches)」と呼ばれる260億件のデータベースが発見されたからです。
これは単一のハッキング事件ではありません。過去の数多くの漏洩事故が積み重なり、合わさって作られた巨大な「犯罪の図書館」でした。
ここには、Twitter、LinkedIn、Tencentなどのグローバルプラットフォームのアカウント情報が網羅されていました。
ハッカーたちはこのデータを利用して、**「クレデンシャルスタッフィング (Credential Stuffing)」**攻撃を敢行しました。
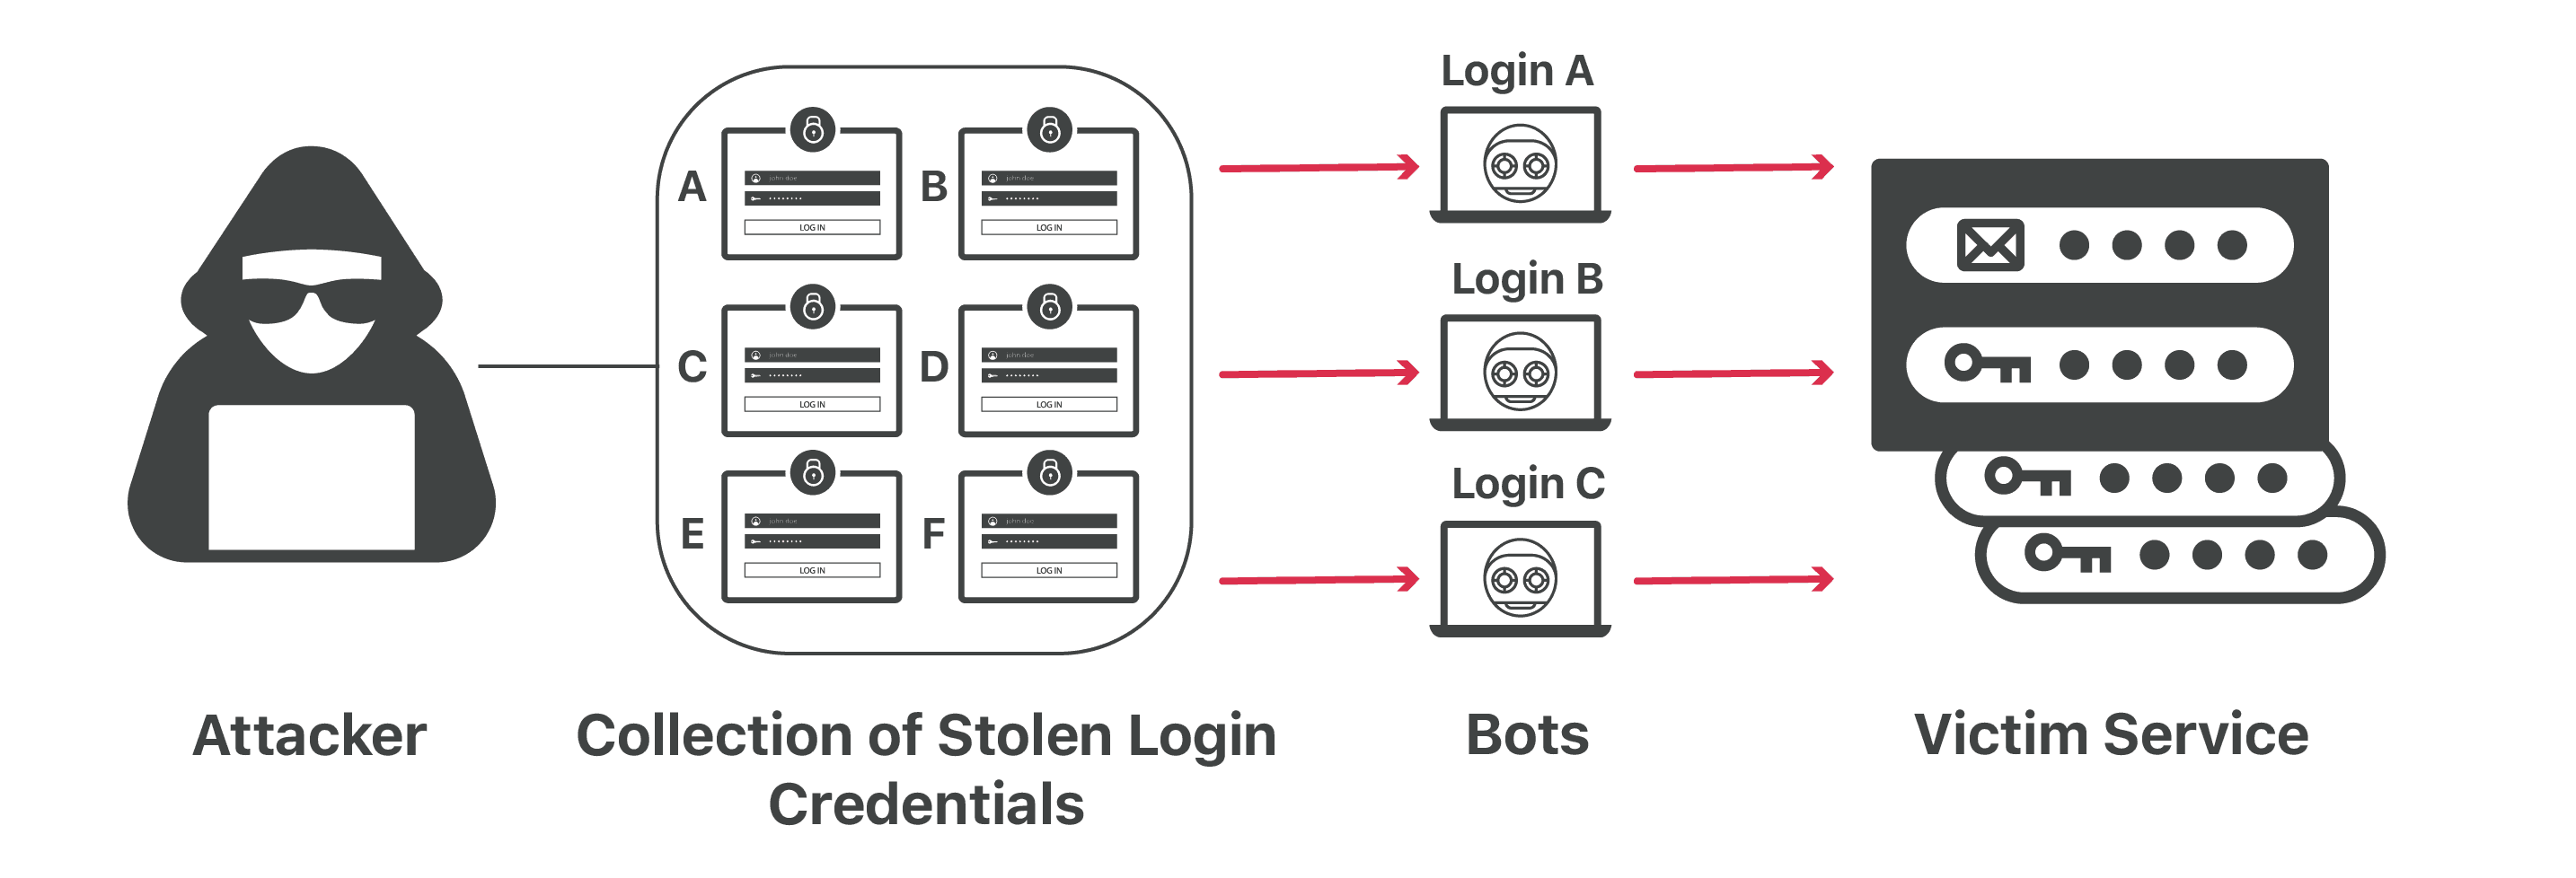
- クレデンシャルスタッフィングとは? 人々が複数のサイトで同じIDとパスワードを使用するという点を悪用し、漏洩した情報でNetflixや銀行口座などに無差別にログインを試みる手法です。
一度漏洩したデータは消えず、ゾンビのように蘇って私たちを絶えず苦しめるという事実が証明されたわけです。
2. 病院が止まった日:チェンジ・ヘルスケアと生存の脅威
2024年2月、アメリカのチェンジ・ヘルスケア (Change Healthcare) がランサムウェア攻撃を受けました。
これは単なるシステム障害レベルではありませんでした。アメリカの医療保険請求システムの基幹が麻痺すると、薬局は患者に薬を渡すことができず、医師は手術の承認を得ることができませんでした。
がん患者が抗がん剤を適切な時期に受けられず、途方に暮れる状況、想像できますか?
これが、デジタルセキュリティの失敗がもたらした物理的な地獄図でした。
アメリカの人口の半分、1億9千万人の機密医療情報が漏洩したこの事件は、サイバー攻撃がもはや財産上の損害を超えて、人間の「生命権」を直接的に脅かしていることを示しています。
3. 信頼の裏切り:韓国のデジタル・エグソダス
世界最高のIT大国という韓国のプライドも、2025年の相次ぐ大型事故で無残に打ち砕かれました。
-
SKテレコム事態 (2025.04): 2,300万人の加入者情報、特にUSIMデータが漏洩しました。
これはハッカーが私の電話番号を盗む「SIMスワッピング (SIM Swapping)」を可能にします。
不安を感じた100万人の加入者が競合他社へ流出する「デジタル・エグソダス」が発生しました。
消費者はもはや企業の「申し訳ありません」という魂のない謝罪文に満足しないことを示す象徴的な事件です。
-
Coupangの隠蔽疑惑 (2025下半期): 韓国人の生活プラットフォームCoupangで3,370万人の情報が漏洩しました。
さらに大きな怒りを買ったのは「遅延された告白」でした。
漏洩事実を隠蔽しようとしたという疑惑は、激しい不買運動とCEOの辞任につながりました。
信頼はガラスのコップのようで、一度割れれば元には戻せないという真理を再確認させてくれました。
-
KS韓国雇用情報 (2025.04): 最も胸が痛む事件です。
就職のために切実な思いで提出した履歴書、家族関係証明書など、22GBに及ぶ文書がダークウェブにばらまかれました。
これは単なる情報漏洩ではなく、一人の個人の人生の物語を踏みにじった**‘データ尊厳の破壊’**でした。
第3部:見えない戦争 - データ主権と規制の地政学
この混乱の中で各国政府は「規制」という刃を抜きましたが、その刃先は互いに異なる方向を向いています。これが実に皮肉な状況です。
1. 人権 (EU) vs 商品 (US):大西洋を隔てる哲学的深淵
‘EUのGDPRと米国のCCPAの主な違いを比較したインフォグラフィック’
- 欧州のGDPR (一般データ保護規則): ヨーロッパにとってプライバシーは妥協できない**‘基本的人権’**です。企業はデータを収集する前に必ず明示的な許可を得なければならず(Opt-in)、個人はいつでも自身の痕跡を削除する権利(Right to be Forgotten)を持ちます。これは先に述べたナチスやシュタージの歴史が残した痛ましい教訓のためです。
- 米国のCCPA/CPRA (カリフォルニア消費者プライバシー法): 一方、アメリカはプライバシーを**‘消費者保護’**の観点から見ています。データ取引は基本的に自由ですが、消費者が「私の情報を売らないで (Do Not Sell)」と叫ぶ時だけ(Opt-out)停止されます。これは市場の効率性と企業活動を重視するアメリカ的な実用主義の産物です。
2. クラウドのジレンマ:データは誰の法律に従うのか?
クラウド時代にデータは国境なく流れますが、法律は国境内に留まります。ここで深刻な衝突が発生します。
アメリカのCLOUD Actは、アメリカの捜査機関が海外サーバーに保存されたデータであっても閲覧できるように許可しています。これはヨーロッパのデータ主権と正面から衝突します。実際にマイクロソフトがアメリカの制裁対象である国際刑事裁判所 (ICC) 検事のメールをブロックせざるを得なかった事件は衝撃的でした。オランダにある国際機関であっても、アメリカのソフトウェアを使用している瞬間、アメリカの外交政策に従属する可能性があることが明らかになったのです。これに対し、ヨーロッパは独自の**「ソブリンクラウド (Sovereign Cloud)」**構築を急いでいます。
第4部:新しい社会契約 - データ尊厳に向けて
では、私たちはこの危機をどのように克服すべきでしょうか?ブラッド・スミスとサティア・ナデラが提案する解決策は、単なる技術的なパッチではなく、新しい社会的合意を要求します。
1. デジタル・ジュネーブ条約 (Digital Geneva Convention)
1949年のジュネーブ条約が戦争中でも民間人を保護したように、私たちは平時のサイバースペースを守る国際法が切実です。
‘デジタル・ジュネーブ条約を象徴する画像。国家間のサイバー平和合意。’
-
国家の義務: 政府は平時に病院、電力網、選挙システムなどの民間インフラをハッキングしてはなりません。
また、発見したセキュリティ脆弱性(Zero-day)を武器化して備蓄せず、直ちに製造元に知らせてパッチを適用させるべきです。
-
技術企業の Сentrality (Digital Switzerland): グローバルな技術企業は「デジタル・スイス」になるべきです。
自国政府の要請であっても、他国の民間人を攻撃することに協力してはならず、敵国であってもセキュリティパッチは公平に提供しなければなりません。
インターネットの安全は国益よりも優先されるからです。
2. データ尊厳 (Data Dignity):私たちは「デジタル小作農」ではない
現在のデータ経済は、私たちがデータを生産すると、ビッグテック企業がそれを収穫して莫大な富を独占する構造です。
正直に言えば、私たちはデジタル空間の小作農に過ぎません。
「データ尊厳」は、この不平等を正そうという運動です。
私のデータがAI学習に使われたり、ターゲット広告に活用されて価値を生み出したなら、それに対する正当な報酬を受けるべきです。
ジェロン・レイニア (Jaron Lanier) が主張したように、データが「無料資源」ではなく個人の「労働」や「資産」として認められる新しい経済モデルが必要です。
これはプライバシーを超えて経済的正義を実現する道です。
結論:監視を超えて信頼の時代へ
2026年の瀬戸際で、私たちは再び問い直さなければなりません。
技術は人類を自由にするのか、それとも統制するのか?
「虫はすでに回った (The worm has turned).」 消費者はもはや無力ではありません。
セキュリティが破られた企業を容赦なく去り、隠蔽する企業を不買運動で懲らしめ、自身のデータ主権を強く要求しています。
SKテレコムとCoupang事態で見られた韓国消費者の行動主義は、その始まりに過ぎません。
今やボールは企業と政府に移りました。
企業はセキュリティをコストではなく生存本能として認識しなければならず、政府は古い国境の概念を超え、国際的な連帯を通じてサイバースペースの平和を守らなければなりません。
そして私たち個人は、自身のデータが持つ力と価値を自覚しなければなりません。
私たちの尊厳はデータコードの中に閉じ込められることはありません。
技術が人間のために奉仕する世界、その制御権を取り戻す旅は、今始まったばかりです。
あなたはこの旅に共にしますか?
参考資料
-
Tools and Weapons: The Promise and the Peril of the Digital Age
\[Brad Smith & Carol Ann Browne, Microsoft\] -
The NSA’s “General Warrants”: How the Founding Fathers Fought an 18th Century Version of the President’s Illegal Domestic Spying
\[Electronic Frontier Foundation\] -
Mother of All Breaches (MOAB): A Historic Data Leak Reveals 26 Billion Records
\[Cybernews Research Team\] -
Change Healthcare Cyberattack Impact Report
\[American Hospital Association\] -
Microsoft Chief Executive Calls for ‘Data Dignity’ at Davos
\[City A.M.\] -
The Need for a Digital Geneva Convention
\[Microsoft On the Issues Blog\]
参考文献
- Tools and Weapons: The Promise and the Peril of the Digital Age
- The NSA's "General Warrants": How the Founding Fathers Fought an 18th Century Version of the President's Illegal Domestic Spying
- Mother of All Breaches (MOAB): A Historic Data Leak Reveals 26 Billion Records
- Change Healthcare Cyberattack Impact Report
- Microsoft Chief Executive Calls for 'Data Dignity' at Davos
- The Need for a Digital Geneva Convention